DevOps / Python / JS / C#: автоматизация и безопасность
- Опыт работы
- 4 года
- На сайте с
- 2021 года
- Юридический статус
- Самозанятый
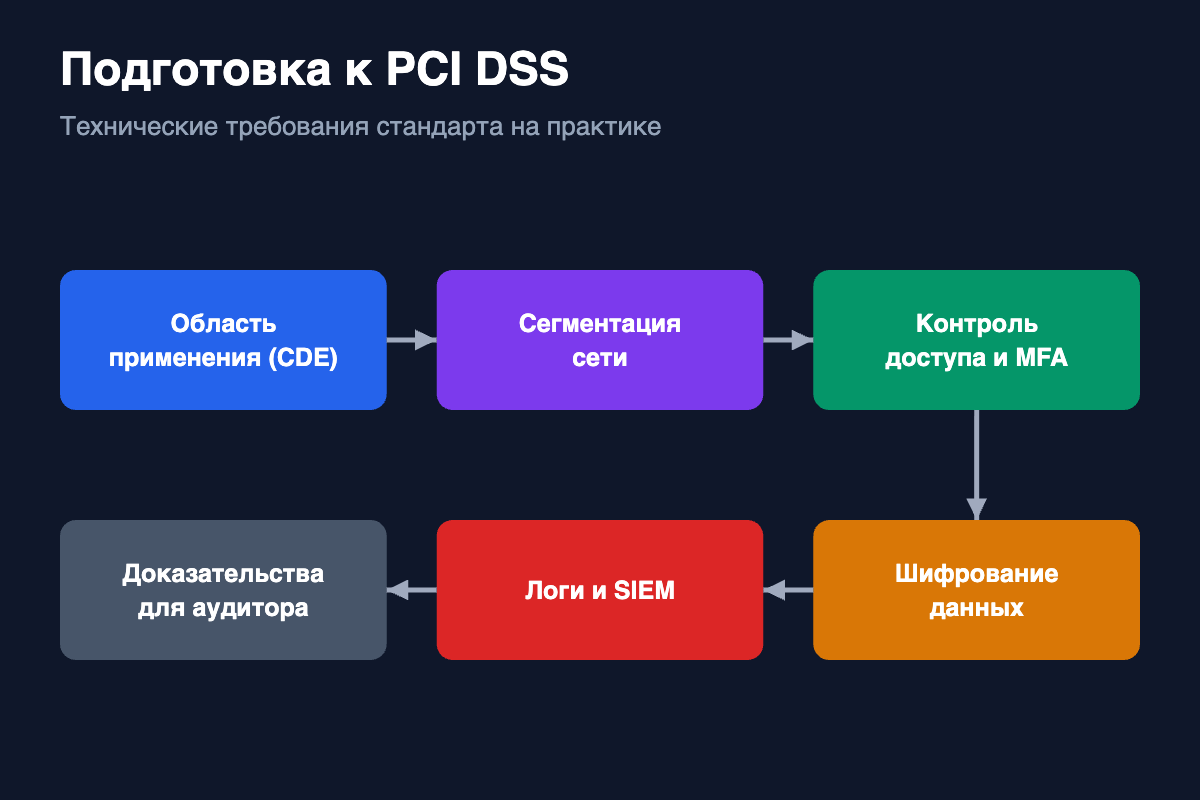
Типовая задача: платёжной или финтех-компании нужно выполнить технические требования PCI DSS и подготовиться к аудиту.
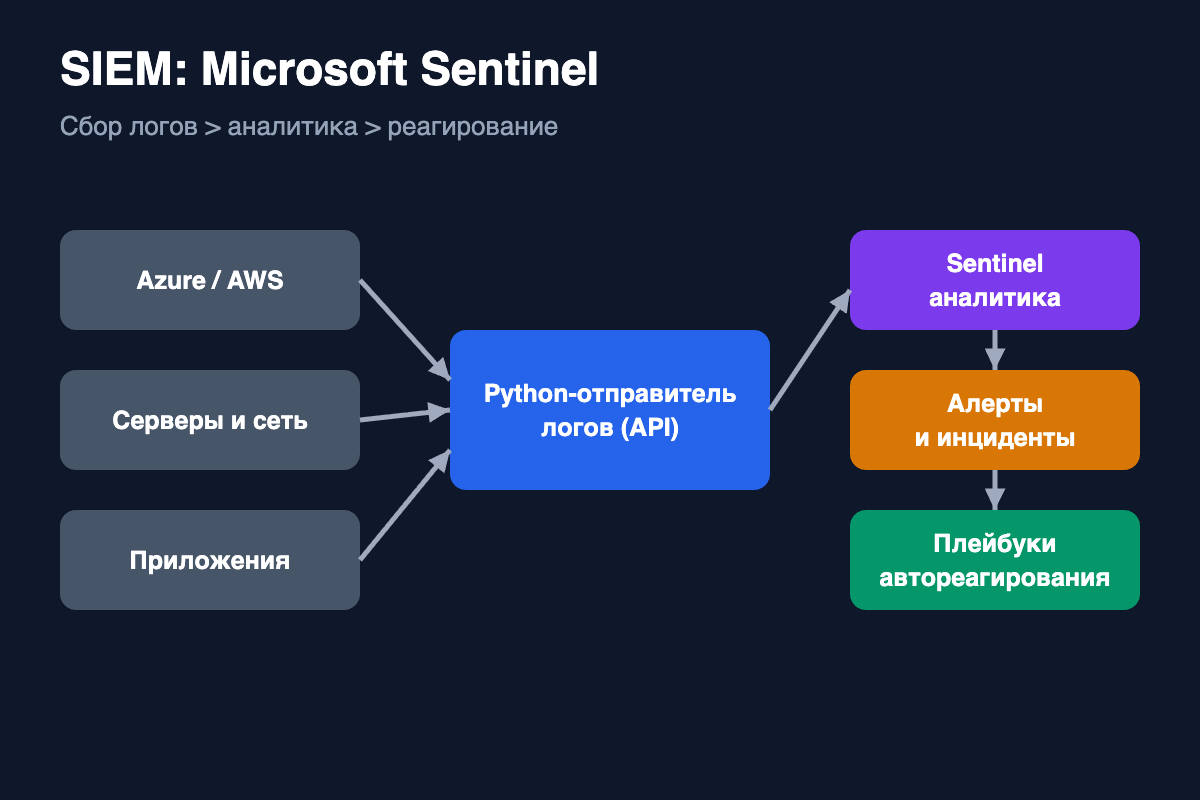
Определяю область применения, выстраиваю сегментацию сети и межсетевые экраны, внедряю MFA и разграничение доступа, шифрование данных и ключей, централизованное логирование с хранением и оповещениями, регулярные сканирования уязвимостей. Собираю доказательную базу и политики для аудитора.
Инфраструктура соответствует техническим требованиям стандарта, у заказчика есть документация и подтверждения для аудита, а процессы контроля работают постоянно, а не только перед проверкой.