DevOps / Python / JS / C#: автоматизация и безопасность
- Опыт работы
- 4 года
- На сайте с
- 2021 года
- Юридический статус
- Самозанятый
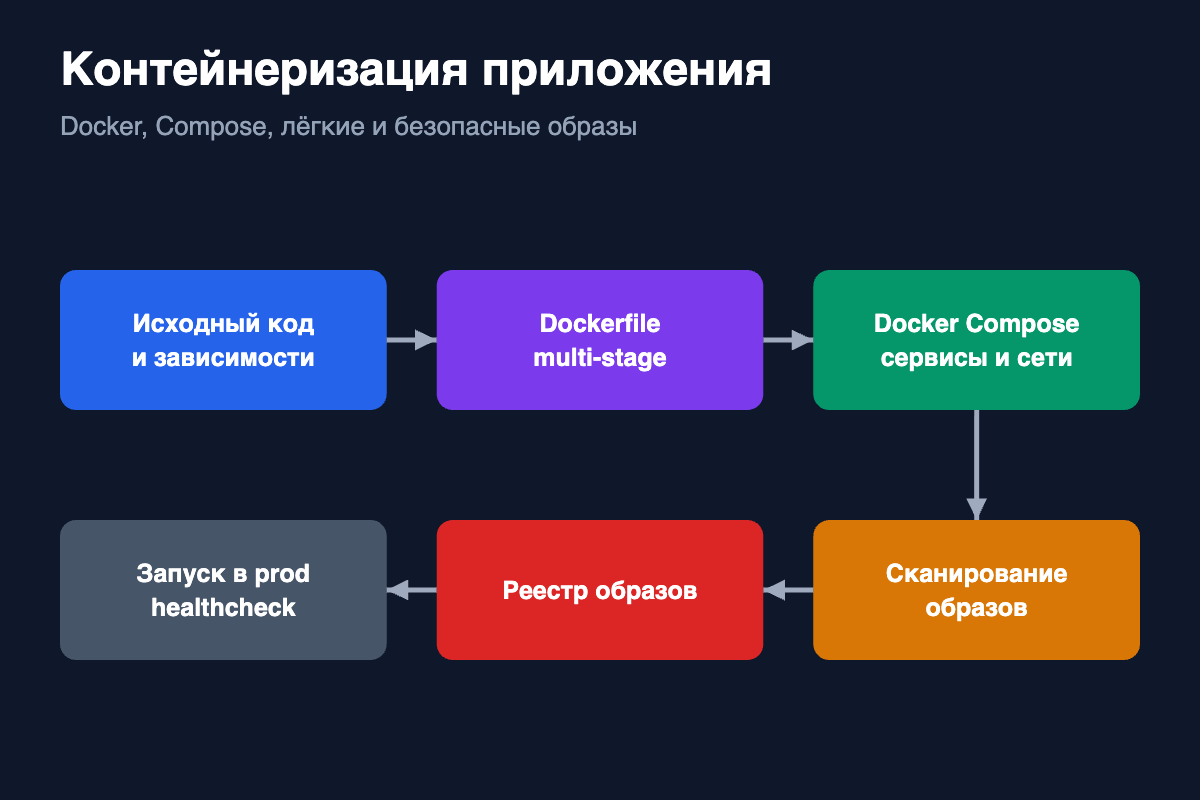
Типовая задача: приложение запускается только на одной машине, окружения отличаются, образы тяжёлые, а контейнеры работают от root.
Упаковываю приложение в контейнеры: multi-stage Dockerfile, минимальные базовые образы, запуск от непривилегированного пользователя, Docker Compose для связки сервисов, healthcheck, тома и сети, сканирование образов на уязвимости (Trivy), публикация в реестр.
Одинаковое окружение у разработчиков, на staging и в продакшене, меньший размер образов, быстрый деплой и меньше уязвимостей. Заказчик получает README с командами запуска.