DevOps / Python / JS / C#: автоматизация и безопасность
- Опыт работы
- 4 года
- На сайте с
- 2021 года
- Юридический статус
- Самозанятый
Типовая задача: облачная среда выросла стихийно, неизвестно, кто и к чему имеет доступ, есть ли открытые порты, незашифрованные хранилища и избыточные права.
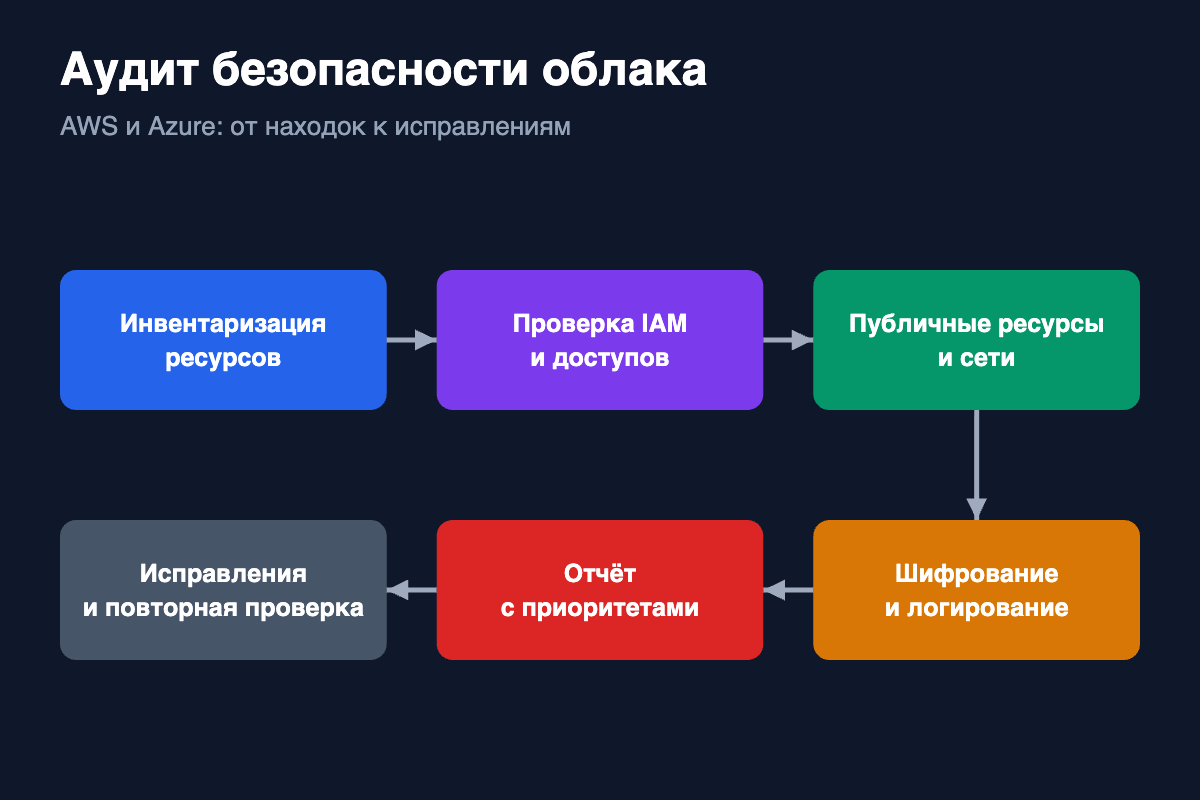
Провожу аудит AWS и Azure по лучшим практикам (CIS Benchmarks): права и роли, MFA, публичные хранилища и порты, шифрование, журналирование, сетевые правила. Использую встроенные инструменты (Security Hub, Defender for Cloud) и скрипты на Python. Готовлю отчёт с приоритетами и сам внедряю исправления.
Заказчик получает понятный отчёт: что найдено, насколько критично, как исправлено. Площадь атаки уменьшается, а права доступа приводятся к принципу минимальных привилегий.