DevOps / Python / JS / C#: автоматизация и безопасность
- Опыт работы
- 4 года
- На сайте с
- 2021 года
- Юридический статус
- Самозанятый
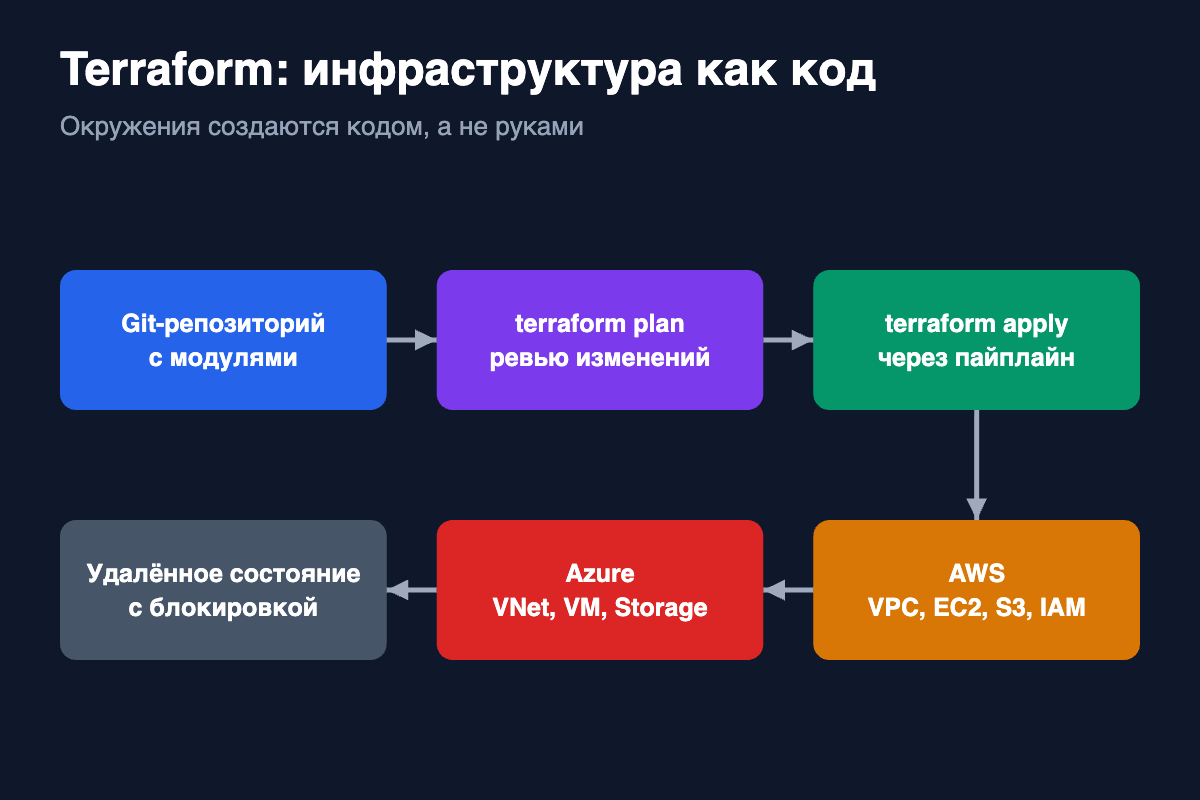
Типовая задача: инфраструктура создана вручную через консоль, никто не знает точную конфигурацию, повторить окружение сложно.
Описываю сети, виртуальные машины, хранилища, роли и политики на Terraform с переиспользуемыми модулями, раздельными окружениями (dev, staging, prod), удалённым состоянием с блокировкой и проверкой плана в pull request. Существующие ресурсы импортирую в код.
Любое окружение поднимается за минуты по одной команде, изменения проходят ревью, а конфигурация документирована самим кодом и защищена от «дрейфа».