DevOps / Python / JS / C#: автоматизация и безопасность
- Опыт работы
- 4 года
- На сайте с
- 2021 года
- Юридический статус
- Самозанятый
Типовая задача: уязвимости, утёкшие ключи и небезопасные библиотеки обнаруживаются уже в продакшене, когда исправлять дороже всего.
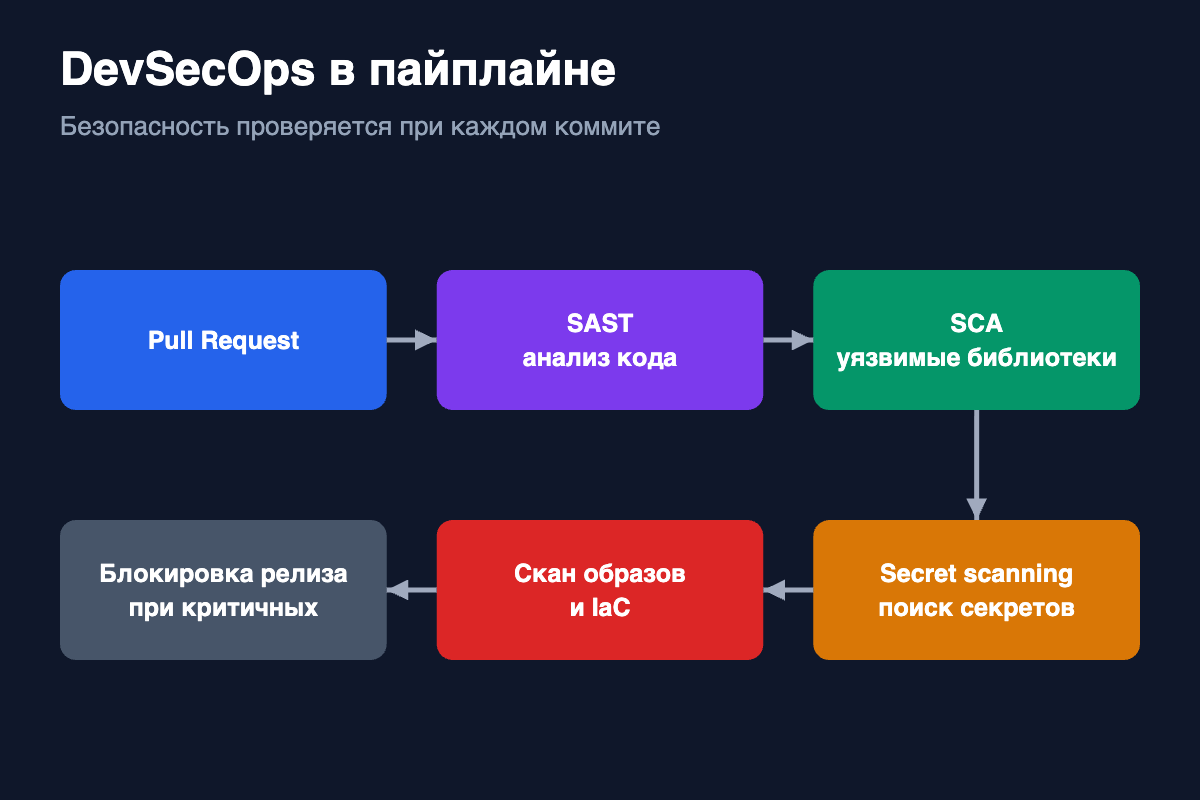
Встраиваю проверки безопасности в CI/CD: статический анализ кода (SAST), проверка зависимостей (SCA), поиск секретов в репозитории, сканирование Docker-образов и файлов Terraform. Настраиваю пороги: критичные находки блокируют релиз, остальные попадают в отчёт. Включаю Dependabot и защиту веток.
Разработчики видят проблемы в своём pull request, опасный код не попадает в продакшен, а безопасность перестаёт быть отдельным этапом перед релизом.