DevOps / Python / JS / C#: автоматизация и безопасность
- Опыт работы
- 4 года
- На сайте с
- 2021 года
- Юридический статус
- Самозанятый
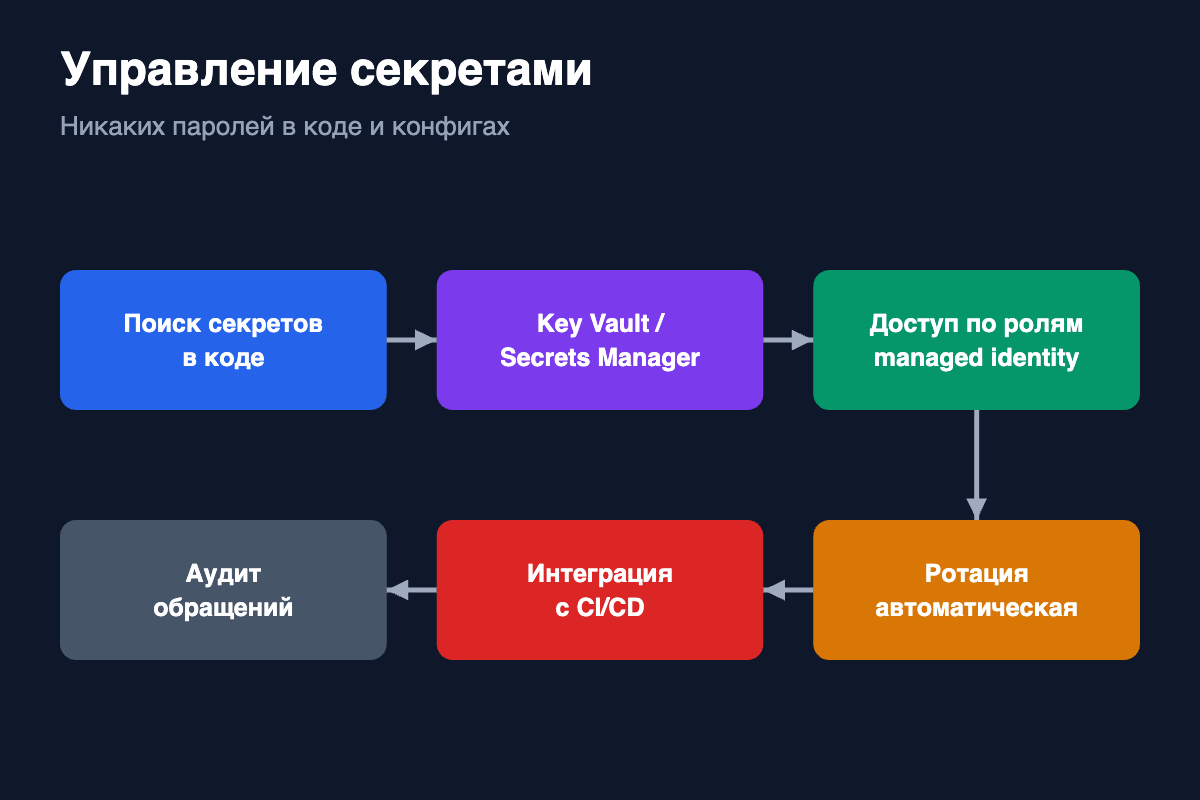
Типовая задача: пароли, ключи API и токены хранятся в коде, конфигах и переписке, а меняются они редко или никогда.
Нахожу секреты в репозиториях и переношу их в Azure Key Vault или AWS Secrets Manager, настраиваю доступ приложений через роли и managed identity без хранения паролей, автоматическую ротацию, интеграцию с CI/CD и журнал обращений к секретам. Утёкшие ключи отзываю.
В коде и репозиториях не остаётся паролей, ключи меняются по расписанию, а при утечке доступ можно отозвать за минуты.