DevOps / Python / JS / C#: автоматизация и безопасность
- Опыт работы
- 4 года
- На сайте с
- 2021 года
- Юридический статус
- Самозанятый
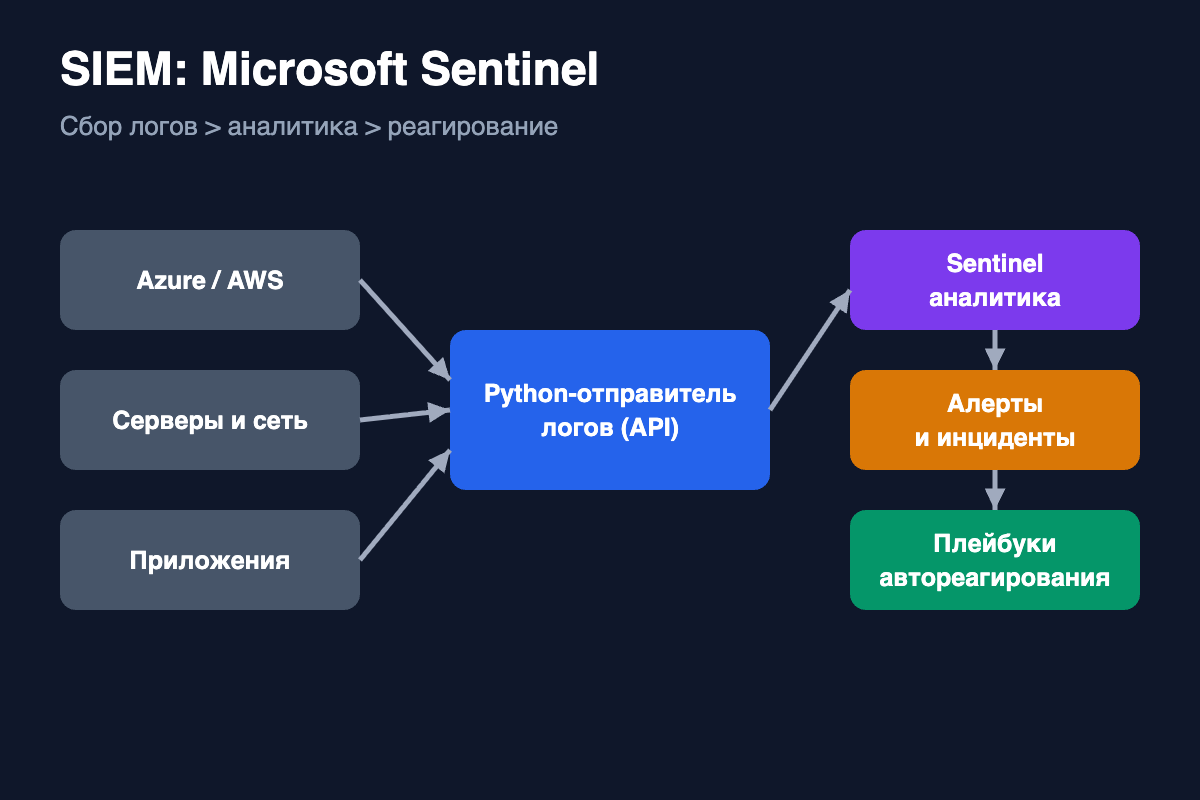
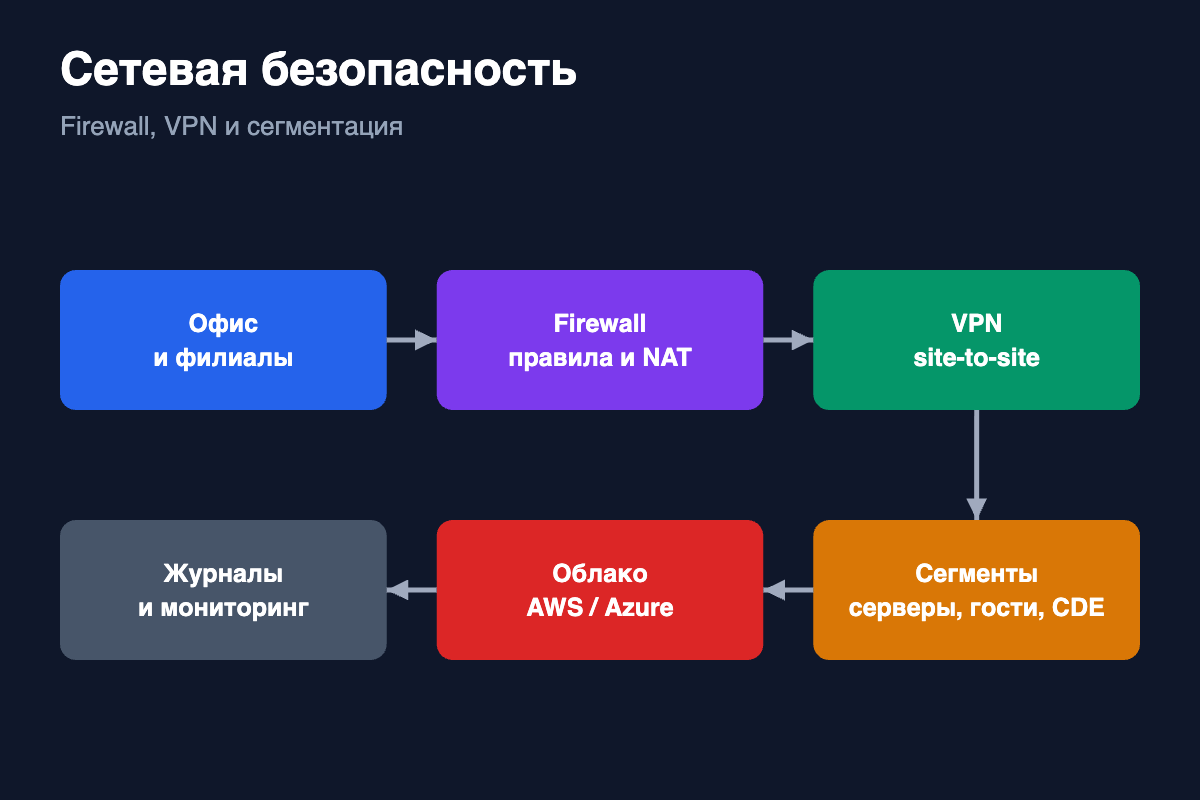
Задача: создать централизованный мониторинг безопасности для финтех-компании с требованиями PCI DSS: собирать логи из облаков, серверов и сетевых устройств, быстро находить подозрительную активность и реагировать на инциденты.
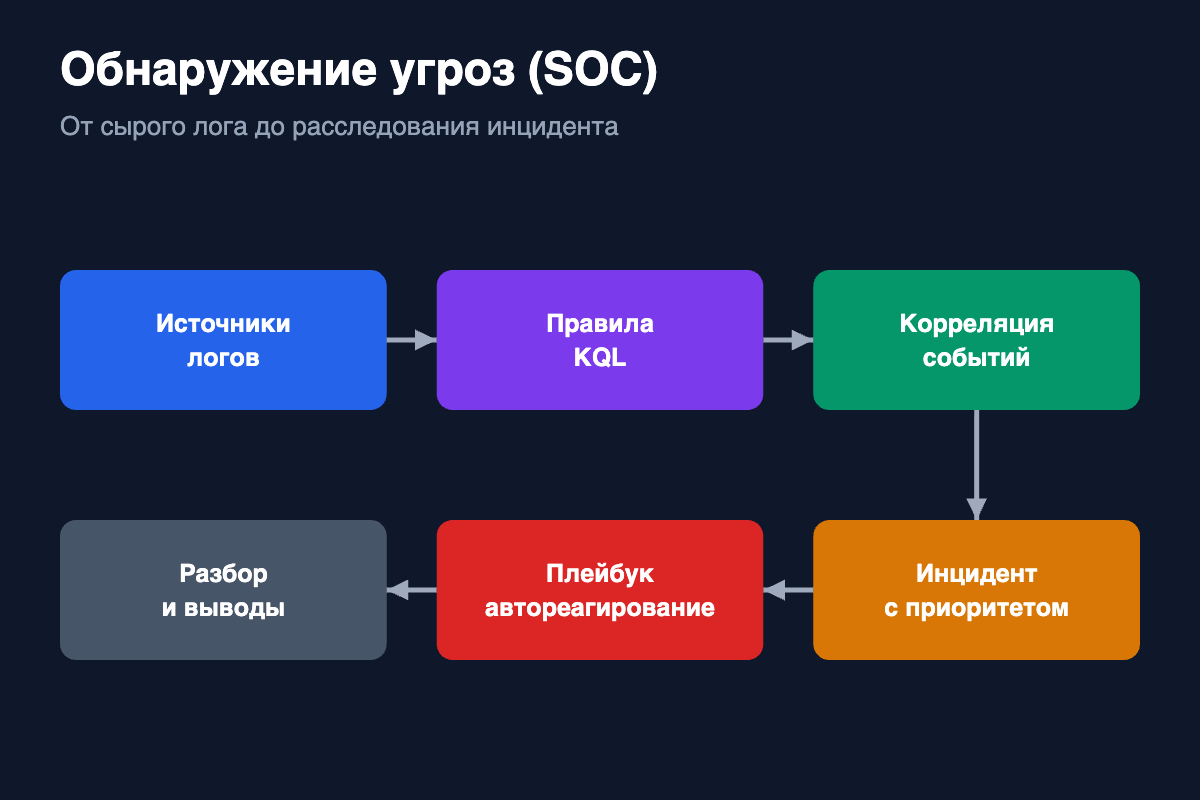
Развернул Microsoft Sentinel и подключил источники логов (Azure, AWS, серверы, сетевое оборудование). Написал на Python сервис-отправитель логов в Sentinel, настроил правила аналитики, алерты и плейбуки автоматического реагирования. Провёл hardening: разграничение доступа, хранение и ротация логов.
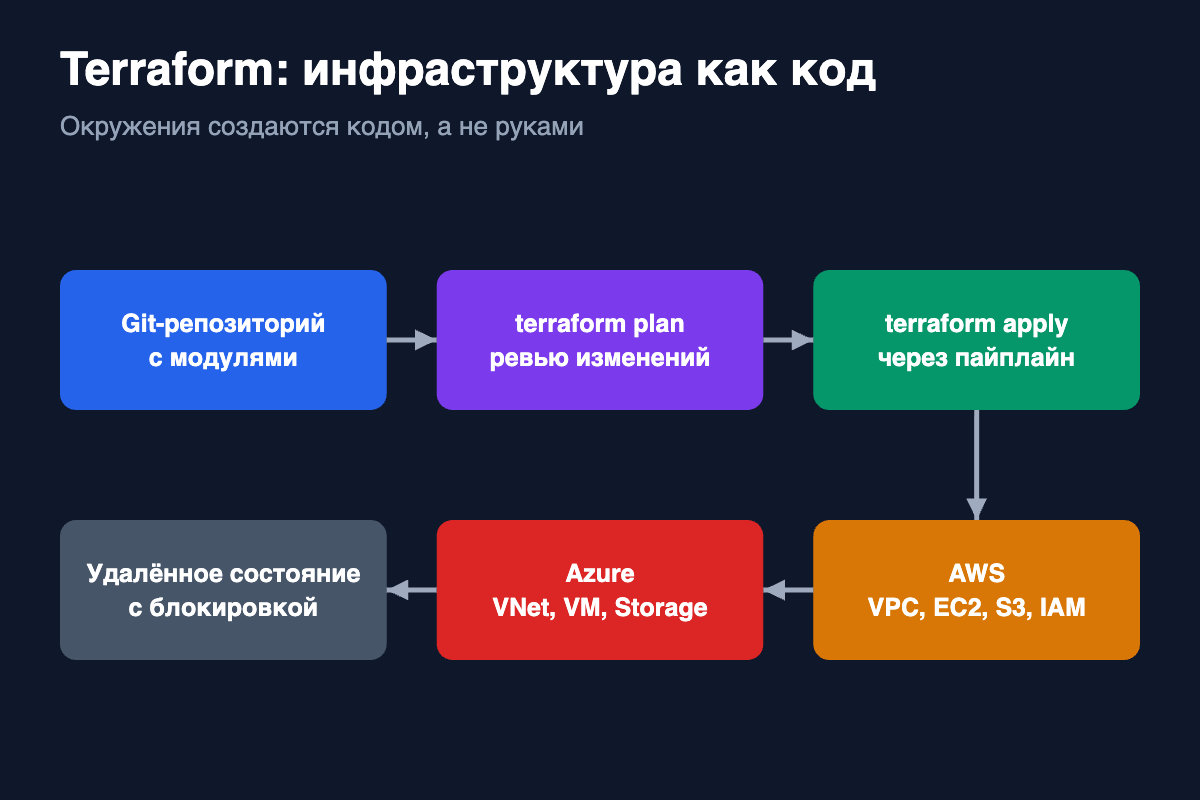
Команда получила единую точку наблюдения за событиями безопасности, алерты приходят автоматически, а расследование инцидентов стало быстрее и воспроизводимым. Конфигурация описана и поддерживается как код.