DevOps / Python / JS / C#: автоматизация и безопасность
- Опыт работы
- 4 года
- На сайте с
- 2021 года
- Юридический статус
- Самозанятый
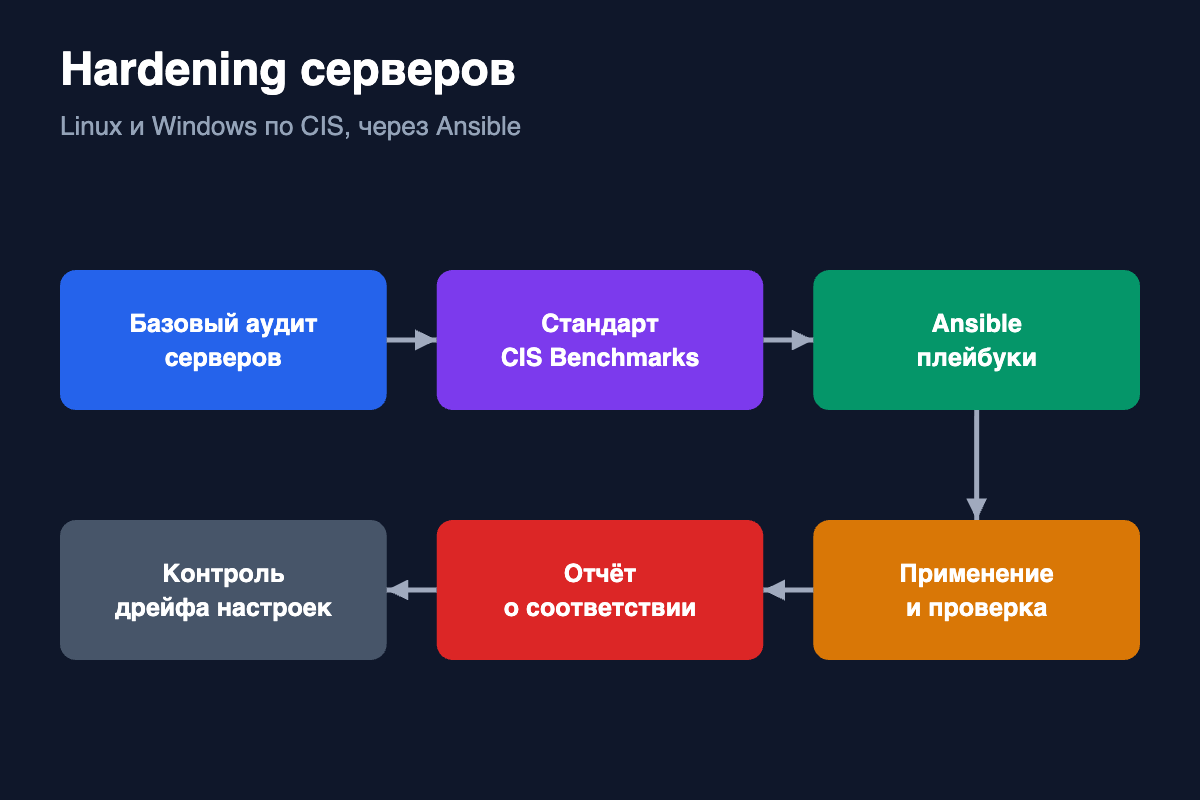
Типовая задача: серверы настраивались по-разному и вручную, лишние службы работают, обновления ставятся нерегулярно, а соответствие требованиям безопасности нечем подтвердить.
Провожу аудит серверов, выбираю профиль CIS Benchmarks, описываю настройки в плейбуках Ansible (учётные записи, службы, SSH, журналы, обновления, брандмауэр), применяю их по этапам, проверяю результат и готовлю отчёт о соответствии, настраиваю контроль отклонений.
Серверы настроены единообразно и безопасно, настройки воспроизводимы одной командой, а отчёт о соответствии можно показать аудитору.