DevOps / Python / JS / C#: автоматизация и безопасность
- Опыт работы
- 4 года
- На сайте с
- 2021 года
- Юридический статус
- Самозанятый
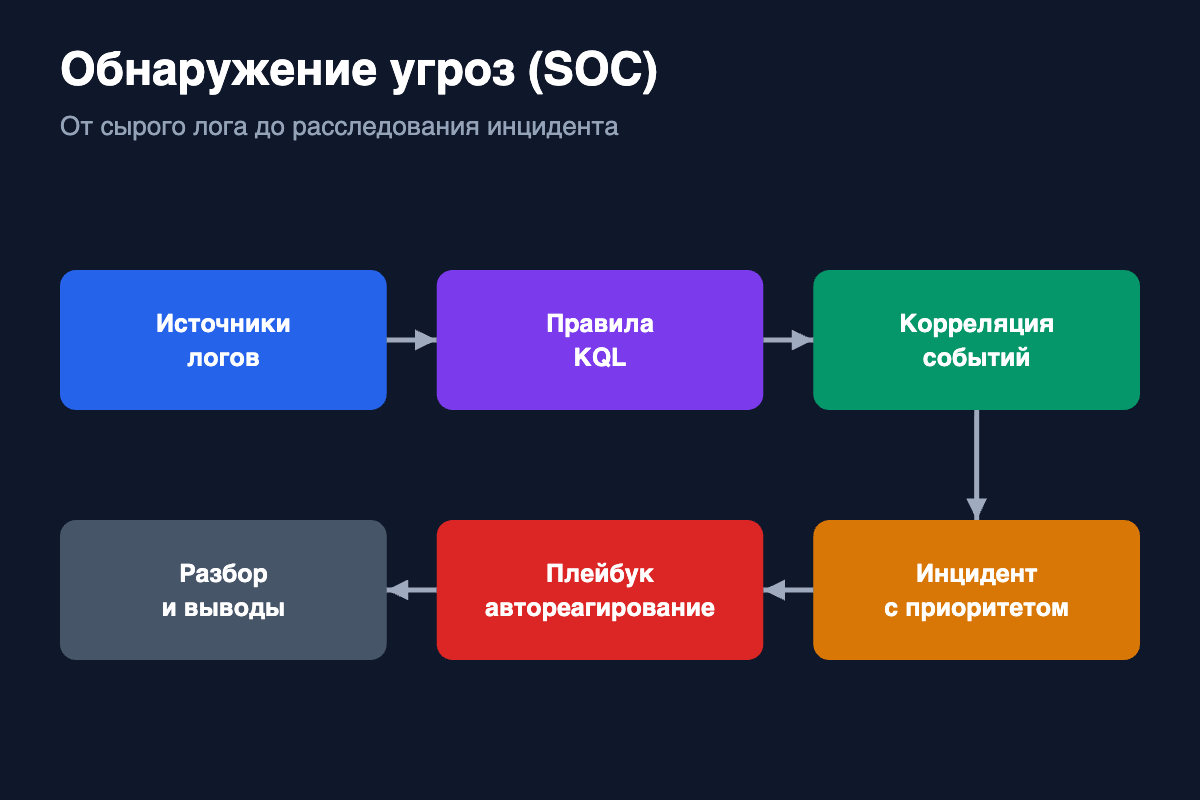
Типовая задача: логи собираются, но никто их не анализирует, подозрительная активность остаётся незамеченной, а инциденты расследуются вручную и долго.
Пишу правила обнаружения на KQL (Microsoft Sentinel), настраиваю корреляцию событий из облаков, серверов и сети, приоритизацию инцидентов, автоматические плейбуки реагирования (блокировка учётки, изоляция устройства, уведомление), разбираю ложные срабатывания и описываю порядок действий для дежурного.
Подозрительная активность попадает в инциденты с приоритетом, часть реакций выполняется автоматически, а у команды есть понятный порядок расследования и меньше ложных тревог.