Частная медицинская лаборатория с несколькими пунктами забора анализов попросила разобраться с сетью после того, как на одном компьютере регистратуры нашли чужую программу удалённого доступа. Сетью занимался Евгений Росляков. Администрирую серверы и сети с 2016 года. Работаю самозанятым: подписываем договор, по итогам получаете закрывающие документы. Я в Москве, этот проект тоже вёл в основном удалённо, на площадку приезжал на переключения.
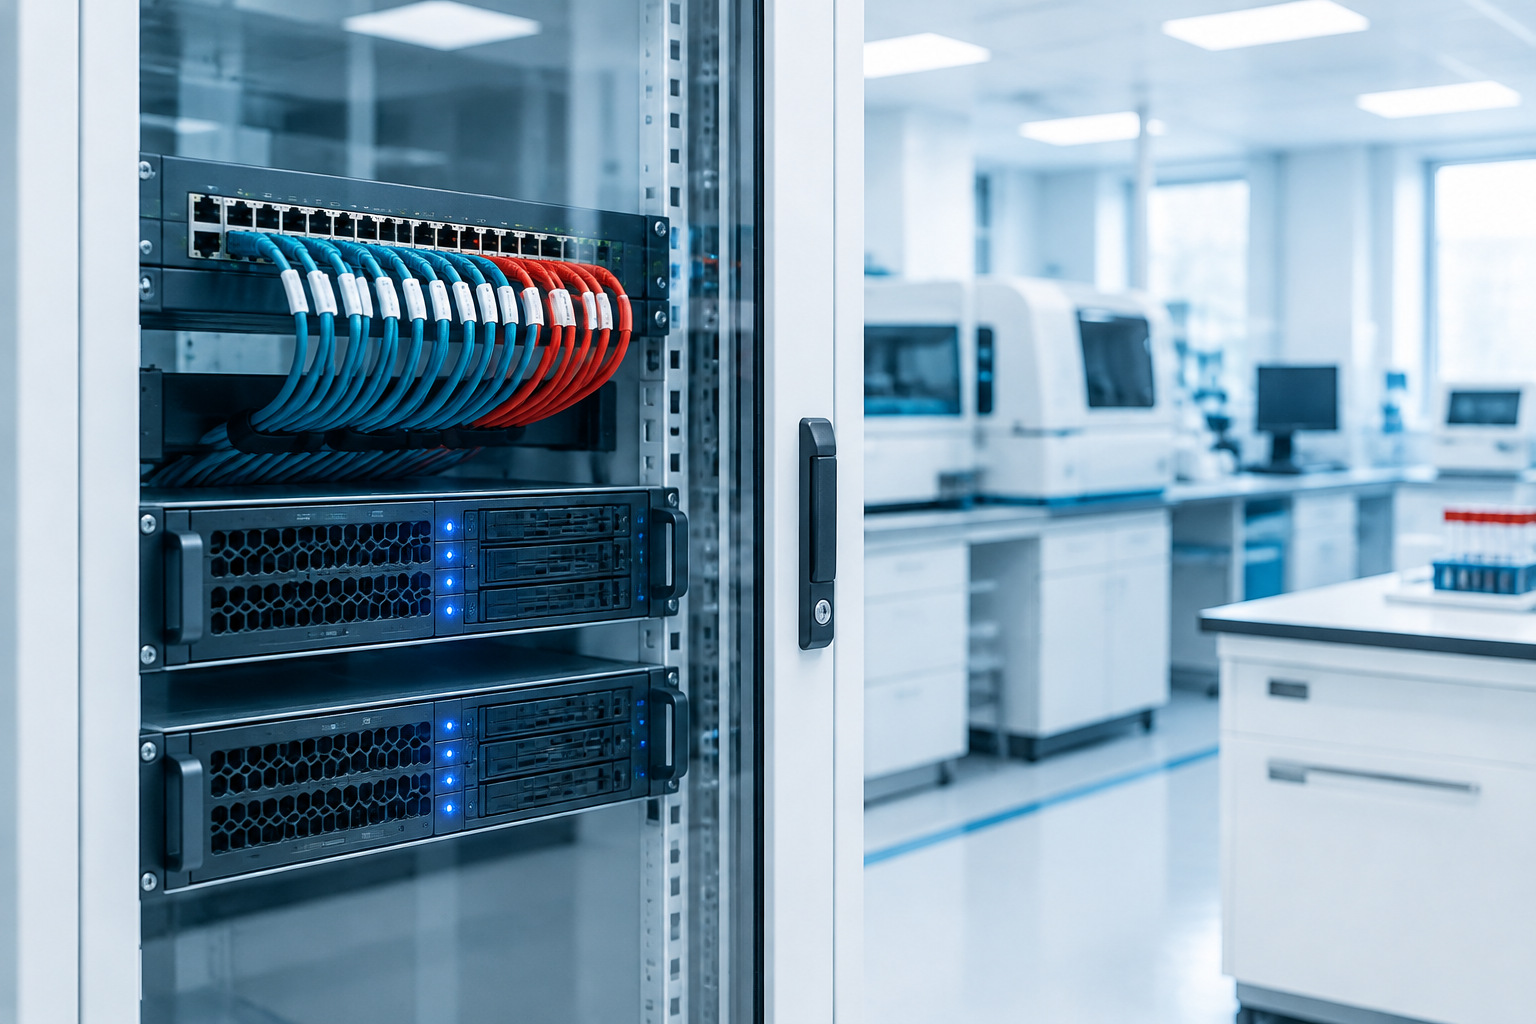
Устройство лаборатории типичное. В главном здании анализаторы, сервер лабораторной информационной системы, бухгалтерия, регистратура. По городу несколько пунктов забора, где медсёстры принимают пациентов и вводят направления. Результаты анализов — это медицинские и персональные данные, утечка которых бьёт и по пациентам, и по лицензии.
На входе в сеть стоял аппаратный межсетевой экран Checkpoint, купленный много лет назад. Производитель ушёл с российского рынка, подписка на обновления закончилась, базы угроз не обновлялись больше года. Правил на нём накопилось несколько сотен, и автора большинства уже никто не помнил.
Внутри сеть была плоской. Анализаторы, кассы, ноутбуки сотрудников и гостевой Wi-Fi жили в одном сегменте. Пункты забора подключались к серверу через проброшенный наружу порт удалённого рабочего стола, защищённый только паролем. Этим, скорее всего, и воспользовались.
Задача: закрыть дыры, разделить сеть по назначению и уйти с оборудования без поддержки, не остановив работу лаборатории ни на день.
Решение
Первым делом закрыл проброшенный порт и сменил все пароли с доступом к серверу. Заражённый компьютер регистратуры отключили, переустановили и вернули в работу с чистой системой. Это заняло один вечер и сняло самый острый риск.
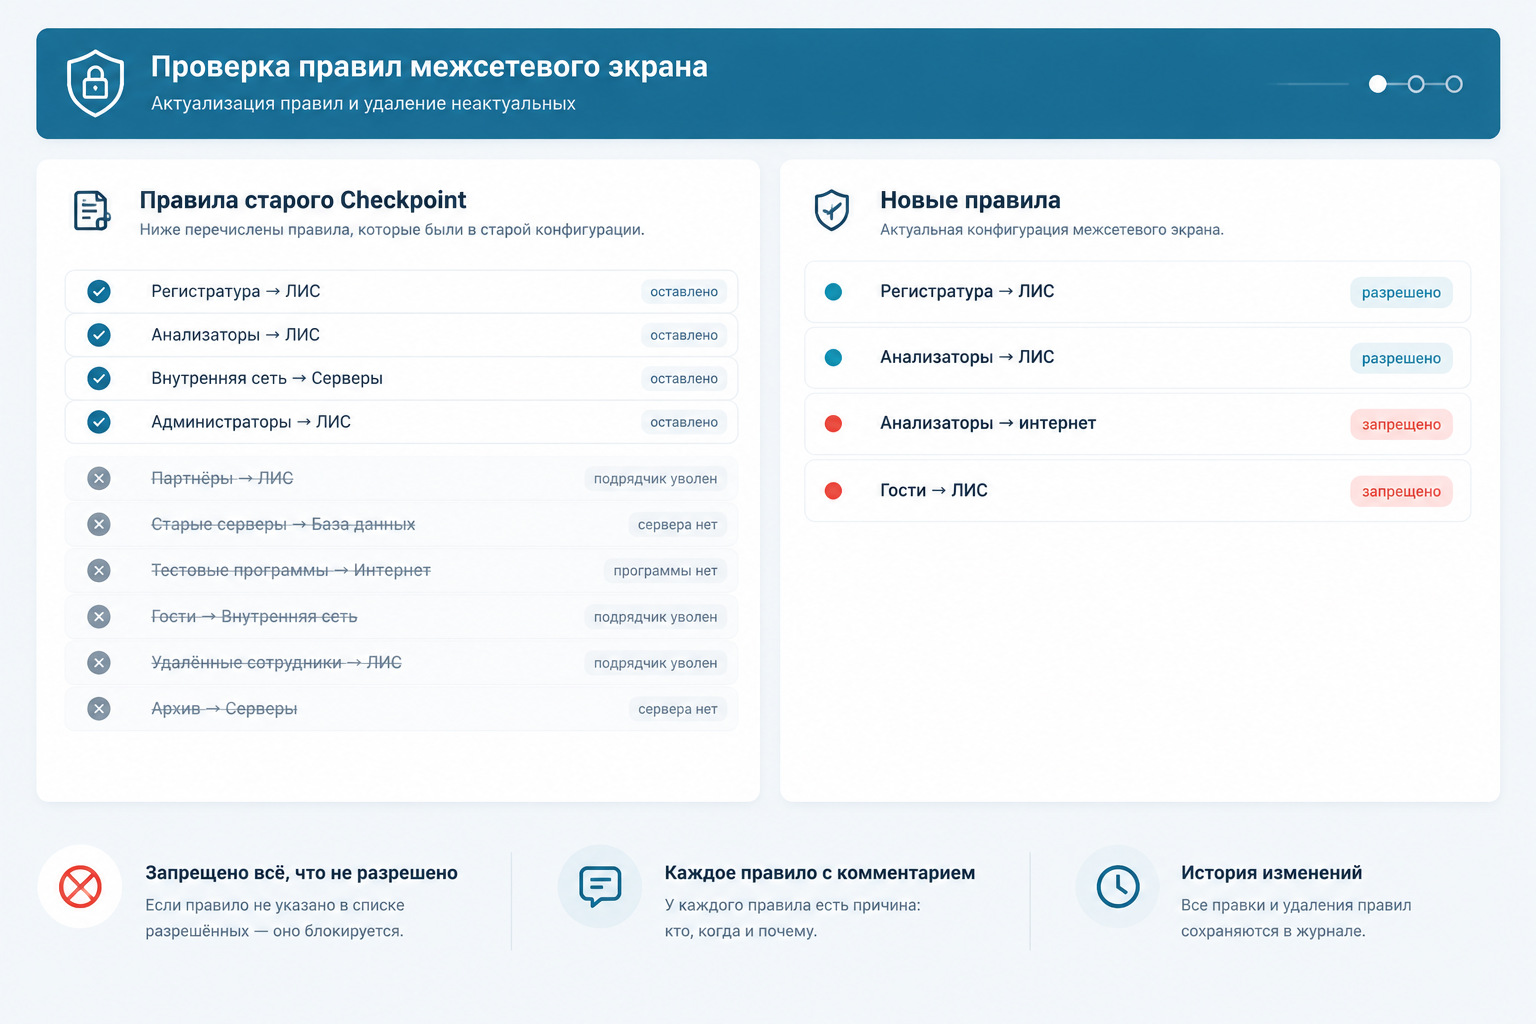
Потом выгрузил правила со старого Checkpoint и разобрал каждое: что разрешает, кому, используется ли. Больше половины оказались мёртвыми: разрешения для давно уволенного подрядчика, для старого сервера, для программы, которой нет. Живые правила стали основой новой схемы.
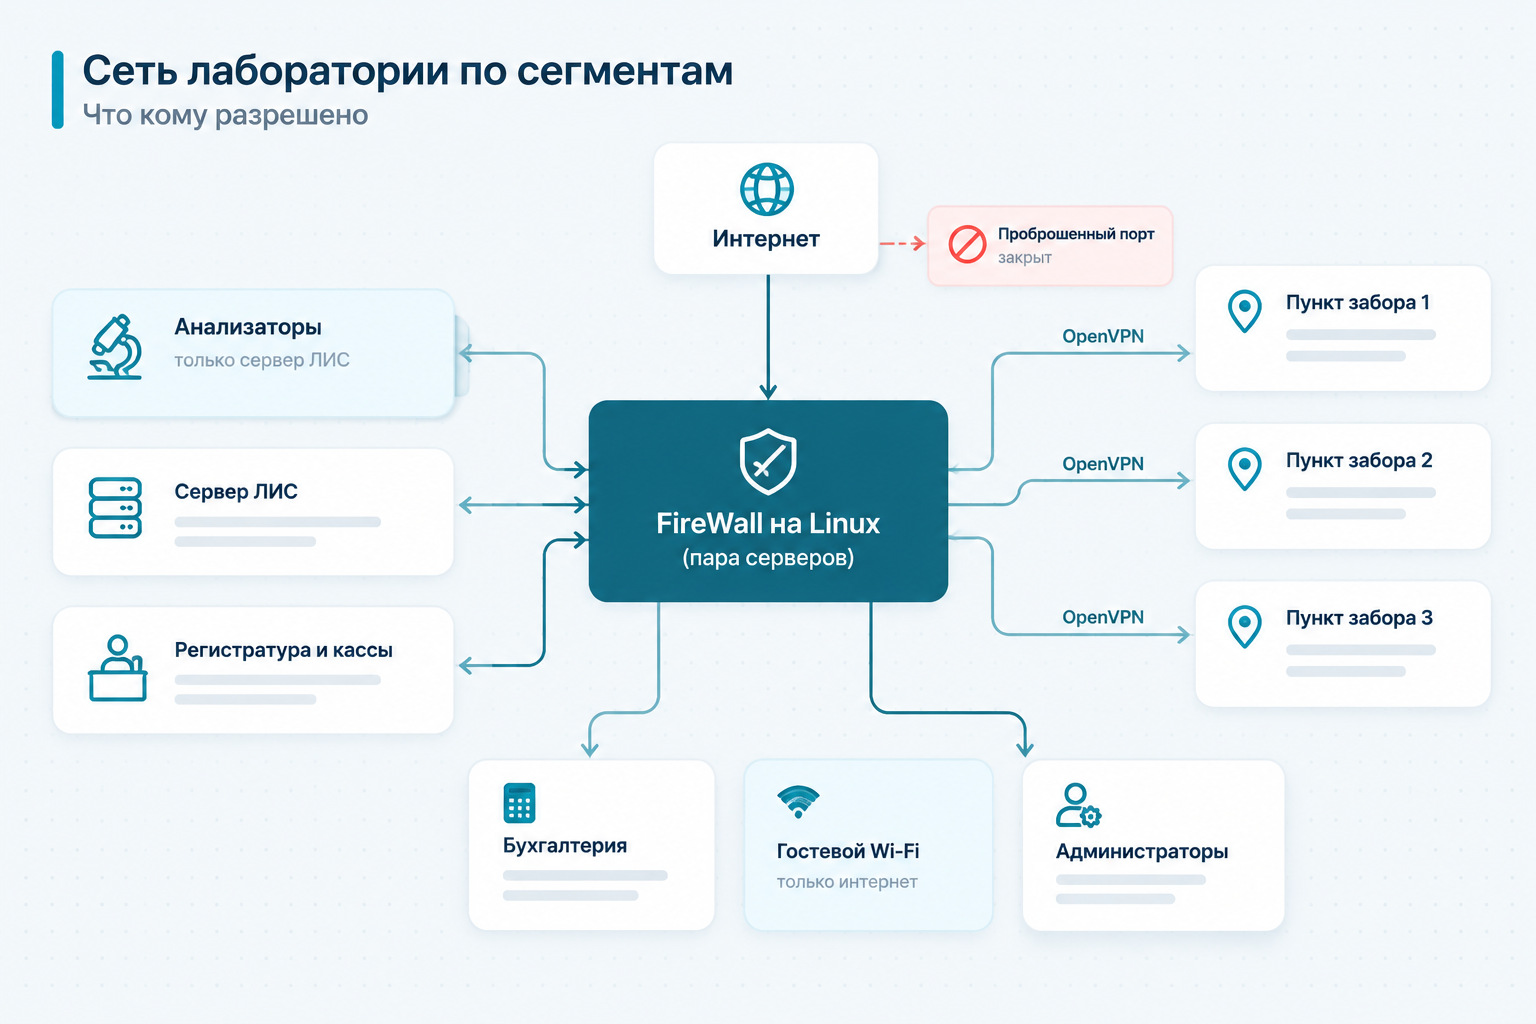
Безопасность сети строил от сегментов. Анализаторы отдельно: часть из них работает на старой Windows, которую производитель прибора не разрешает обновлять, поэтому они видят только сервер лабораторной системы и больше ничего. Сервер лабораторной системы отдельно. Регистратура и кассы отдельно. Бухгалтерия отдельно. Гостевой Wi-Fi — в изолированной сети, у которой есть только выход в интернет. Между сегментами по умолчанию запрещено всё, что не разрешено явно.
Новый FireWall собрал на Linux: два сервера в паре, если один выходит из строя, работу подхватывает второй. Правила описаны в текстовой конфигурации с комментариями, каждое изменение хранится в истории. Это скучнее красивого интерфейса, зато через год любой администратор поймёт, почему правило стоит именно так.
Пункты забора подключил через OpenVPN. У каждого пункта постоянный туннель до главного здания, внутри туннеля доступ только к нужным программам. Сотрудники, которые работают из дома, подключаются с личным сертификатом и одноразовым кодом. Потерянный ноутбук — отозванный сертификат, остальные не затронуты.
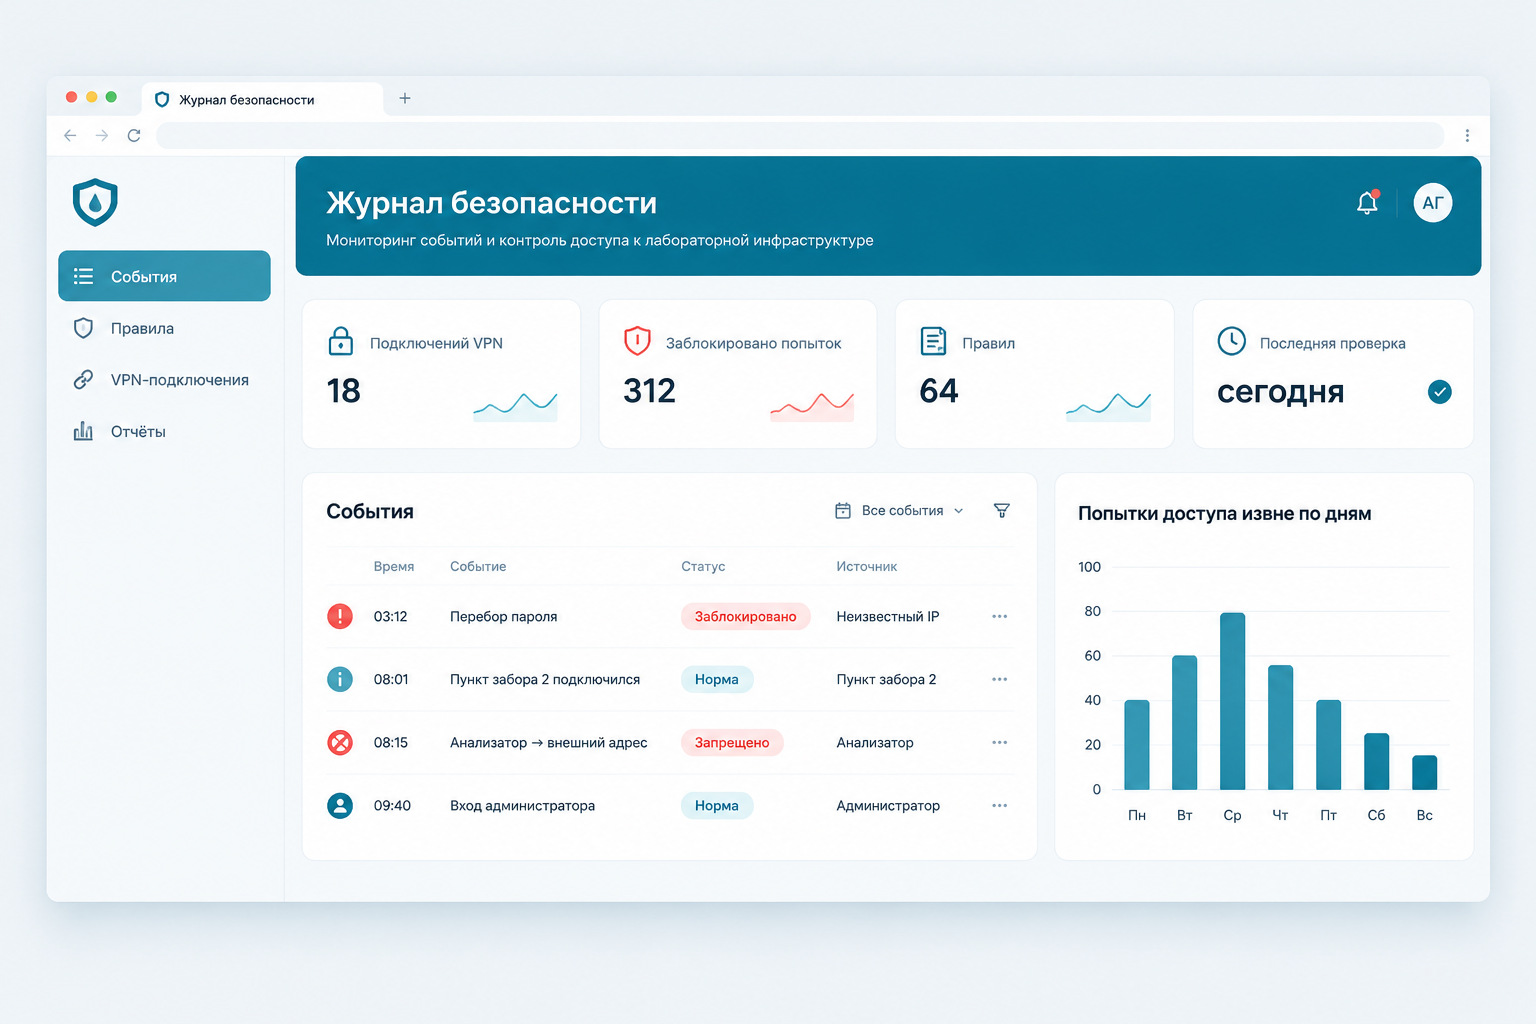
Журналы с межсетевого экрана и серверов собираются в одном месте и хранятся. Настроил оповещения на подозрительное: вход ночью, перебор паролей, обращение анализатора куда-то кроме своего сервера.
Переключение со старого экрана на новый сделали в воскресенье, когда пункты забора закрыты. Checkpoint неделю стоял рядом выключенным, на случай отката, но он не понадобился.
Результат
Сеть лаборатории разделена так, что заражение одного компьютера регистратуры больше не открывает дорогу к анализаторам и серверу с результатами. Снаружи в сеть можно попасть только через OpenVPN с сертификатом.
Оборудование без поддержки ушло. Межсетевой экран обновляется вместе с системой, и обновления не зависят от того, продаёт ли кто-то подписку в России.
У ответственного за информационную безопасность лаборатории теперь есть схема сети, список правил с объяснениями и журналы. Требования к защите персональных данных в целом закрывает он со своей стороны. Моя часть — техническая основа, на которую эти требования опираются.
Ограничение остаётся: анализаторы на старой Windows никуда не делись. Мы спрятали их за отдельным сегментом, но по-настоящему вопрос решится, когда производитель выпустит обновление или лаборатория сменит приборы.
Раз в квартал я проверяю правила и журналы, это прописано в договоре на поддержку.
Если у вас в сети оборудование без обновлений или проброшенные наружу порты, напишите мне через freelance.ru. Сначала посмотрим, что открыто, и закроем самое опасное.
Презентация проекта
Оценили проект:
Оценили проект
Авторизация
Для того чтобы оценивать проекты, вам нужно войти на сайт