Инжиниринговая компания из Астаны и Алматы, которая проектирует и монтирует вентиляцию, получила порядок в IT: новые серверы на Windows Server, структуру Active Directory, единый Microsoft 365 и управление компьютерами через Microsoft System Center. Настроил всё Евгений Росляков. Он помогает малому и среднему бизнесу с сайтами и ИТ-инфраструктурой с 2016 года, зарегистрирован как самозанятый, начинает с договора и выдаёт юрлицам закрывающие документы. Работает из Москвы, а с компаниями из других городов и стран — удалённо.
В компании около ста двадцати человек: проектировщики, сметчики, монтажные бригады, бухгалтерия. Лицензии Microsoft в Казахстане покупают у местных партнёров, и компания брала их по мере надобности.
Накопилось многое. Пароли лежали на стикерах у мониторов. Общий файловый сервер работал на Windows Server 2012 R2, который давно остался без обновлений безопасности. Подписки Office 365 разных лет покупали разные люди: у каждого свой аккаунт и свой срок. Часть сотрудников сидела в личных аккаунтах, и рабочие файлы жили в личных облаках. Программы проектировщиков ставили вручную, по компьютеру за раз.
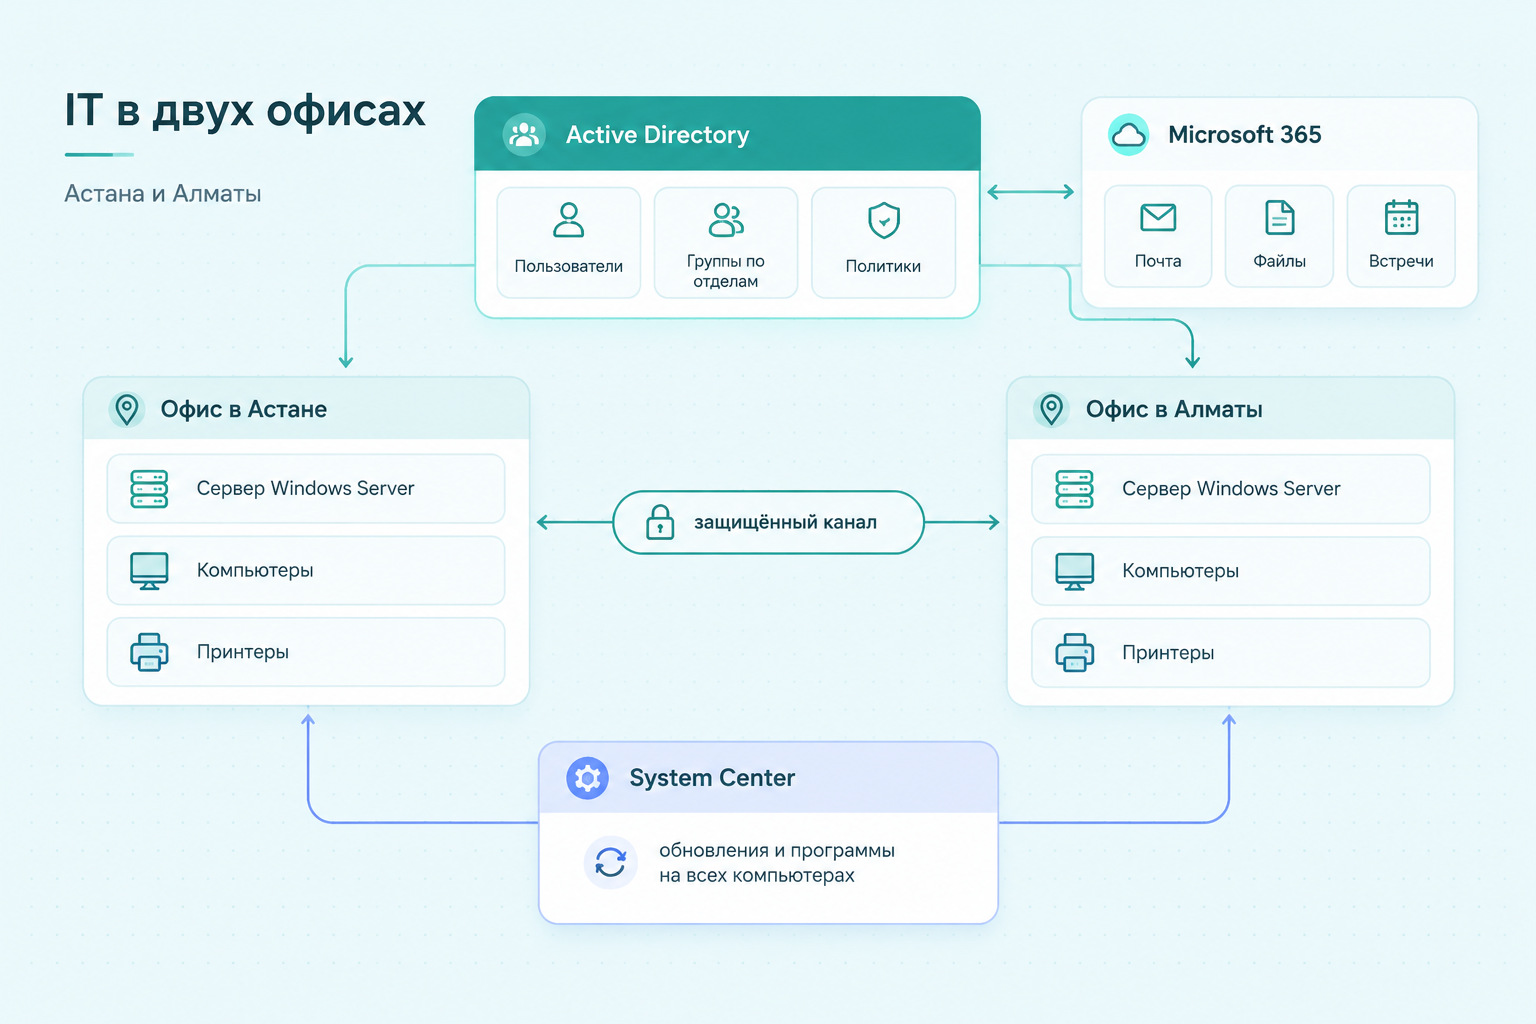
Задача: один порядок для обоих офисов. У каждого сотрудника одна учётная запись, у компании один клиент Microsoft, а компьютеры видны администратору.
Начал с каталога. В Астане и Алматы поставил новые контроллеры домена на Windows Server 2022, в каждом офисе свой, чтобы при обрыве связи между городами люди продолжали входить в систему. Построил структуру Active Directory: подразделения по офисам, группы по отделам, групповые политики для паролей, блокировки экрана и подключения принтеров. Стикеры стали не нужны: правила паролей понятны, а вход один на все программы.
Файловый сервер переехал на Windows Server 2022. Права выданы по группам, а не по людям: проектный отдел видит свои папки, бухгалтерия — свои. Прежний сервер на время проверки оставил только для чтения, затем его выключили.
Дальше облако. То, что раньше называлось Office 365, теперь называется Microsoft 365, и подписки я собирал заново уже под новым именем. Все разрозненные подписки свёл в одного клиента компании, почту и файлы из отдельных аккаунтов перенёс в общую организацию. Учётные записи синхронизировал с Active Directory: сотрудника заводят один раз, а доступ к почте, файлам и программам выдаётся сам. Включил двухфакторный вход и вывел личные аккаунты из рабочих процессов.
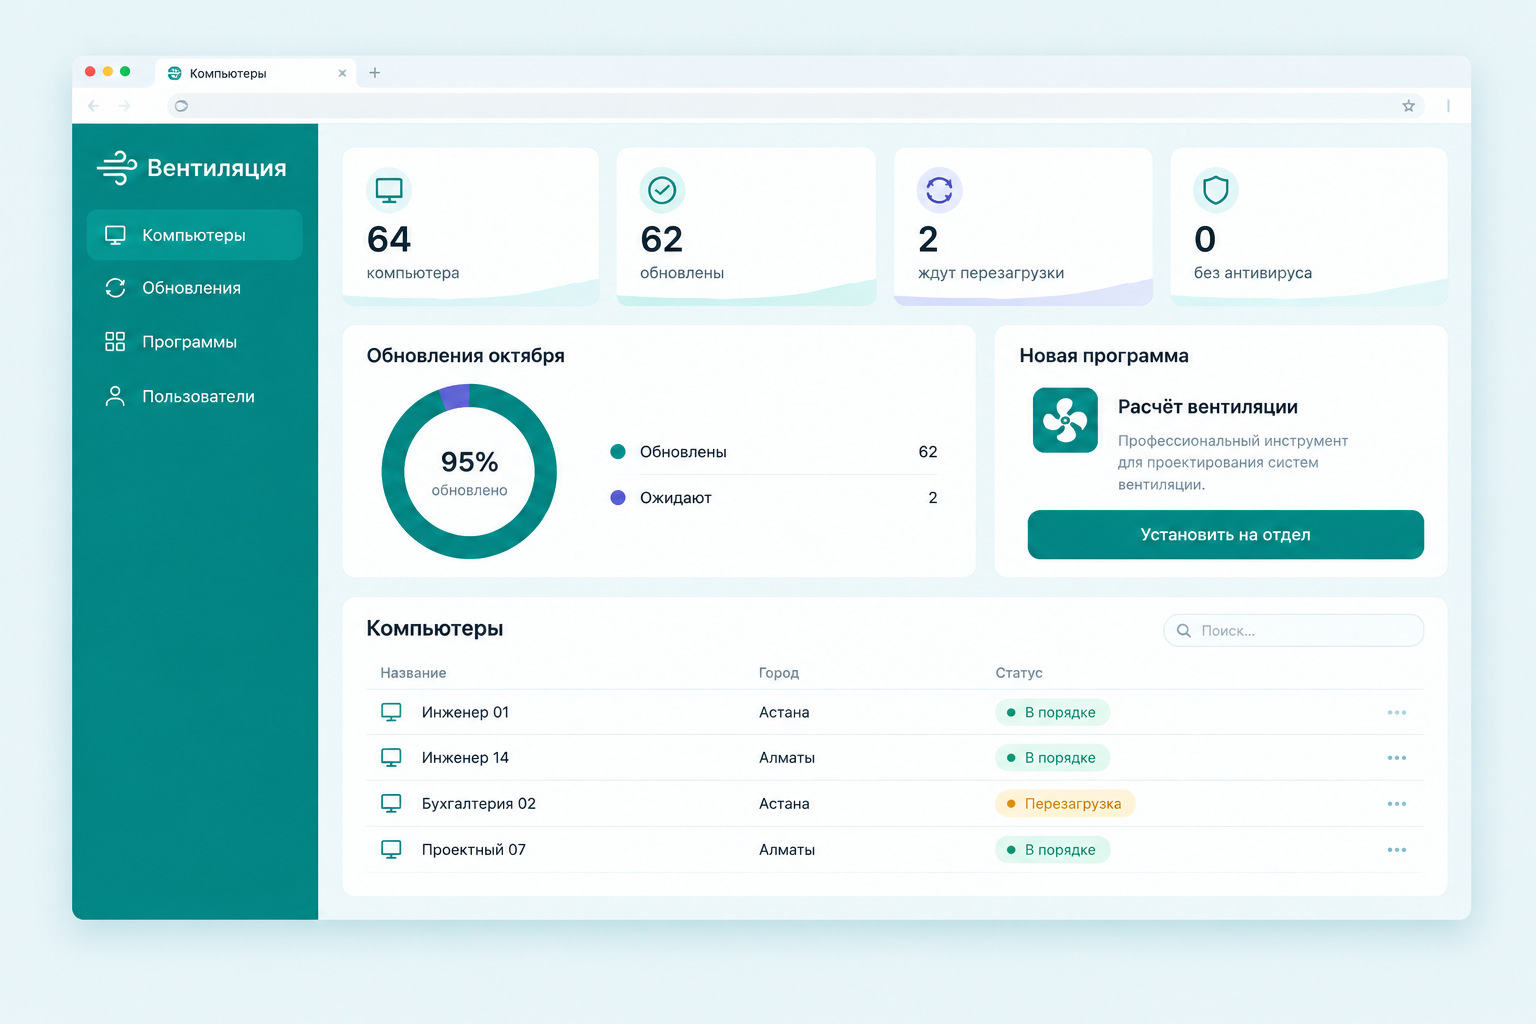
Лицензии Microsoft System Center у компании уже были, и я развернул Configuration Manager. Через него раскатываются обновления Windows и программы проектировщиков. Администратор видит, на каком компьютере что стоит и где обновления не прошли.
Составил регламент приёма и увольнения сотрудника: что создать и выдать в первый день, что отключить и забрать в последний.
Новый сотрудник получает компьютер, учётную запись и доступы по готовому списку. Уволенный теряет доступ в день ухода, а его почта и файлы остаются у компании. Раньше никто этого не гарантировал.
Пароли больше не висят на мониторах. Двухфакторный вход закрыл самое слабое место: украденный пароль сам по себе ничего не открывает. Файловый сервер работает на поддерживаемой системе, права выданы по отделам и понятны.
Программы проектировщиков не ставят руками. Обновления Windows приходят на все компьютеры по графику, отстающие видны администратору в одном списке. Подписки Microsoft 365 собраны под одной учётной записью компании, срок продления известен заранее.
Без внимания эта система не живёт. Серверу System Center нужны обновления и место на диске, а без постоянного администратора настройки со временем расходятся с реальностью. Поэтому написаны инструкции, и раз в год политики стоит пересматривать. Следующий шаг пока не сделан: резервные копии файлов и проверка восстановления.
Если пароли живут на стикерах, подписки разбросаны по людям, а офисов больше одного, отправьте мне через freelance.ru число сотрудников и офисов, и я подскажу, с чего начинать порядок.