Telegram-боты, парсеры и автоматизация на Python
- Город
- Новосибирск
- Опыт работы
- 3 года
- На сайте с
- 2026 года
- Юридический статус
- Самозанятый
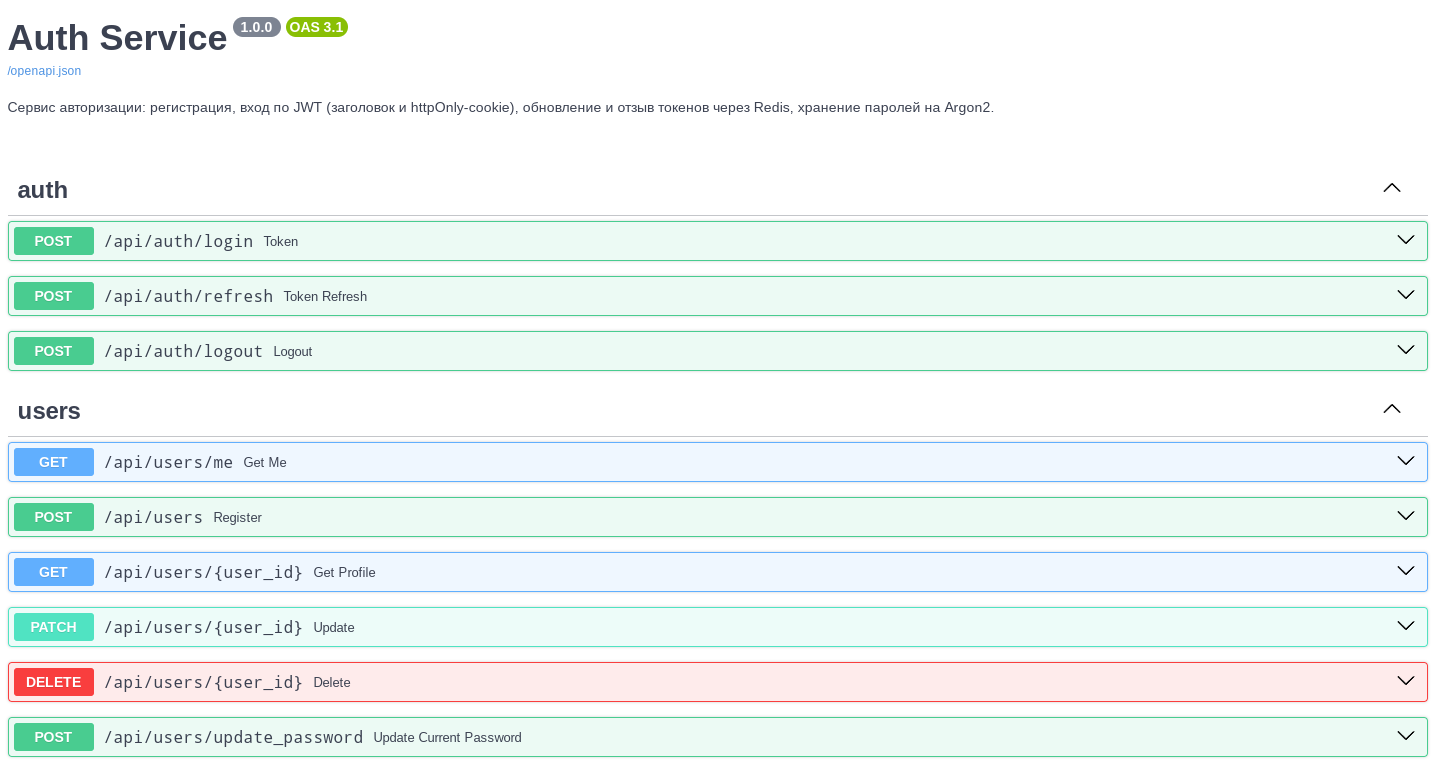
Почти любому сервису нужны регистрация и вход: сайту, личному кабинету, бэкенду для мобильного приложения или Telegram-бота. Писать это каждый раз заново долго, а ошибки в авторизации обходятся дороже всего: утёкший токен, слабое хранение паролей, сессия, которую нельзя завершить.
Это готовая основа, которую можно подключить к новому проекту или вынести в отдельный сервис.
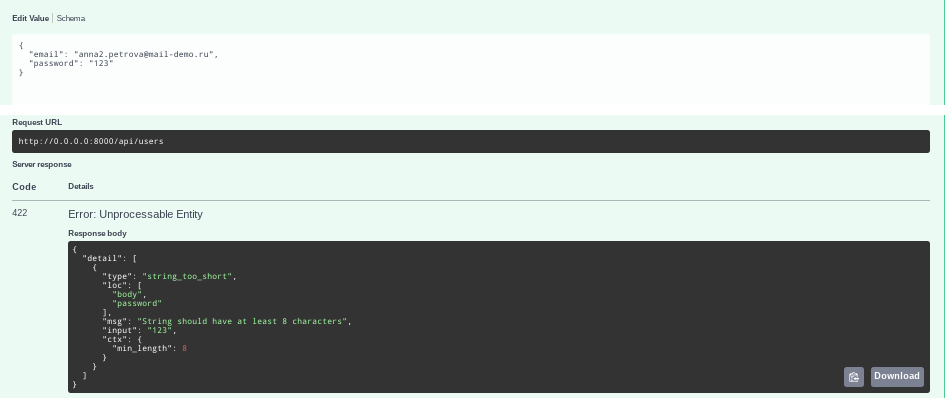
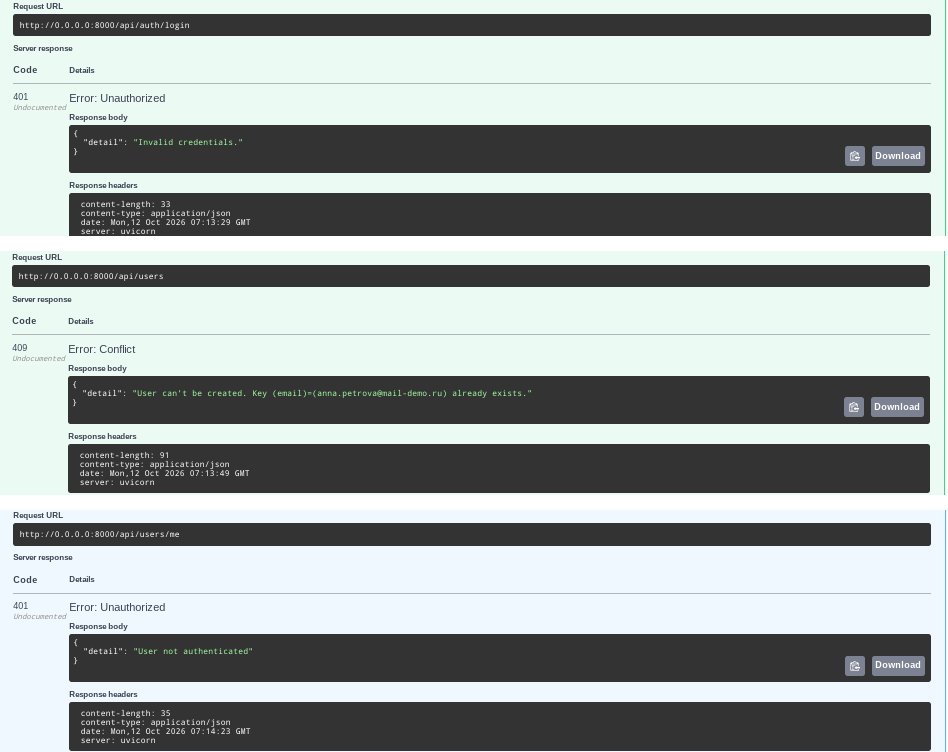
- Регистрация с проверкой длины пароля; повторный email отклоняется с понятной ошибкой.
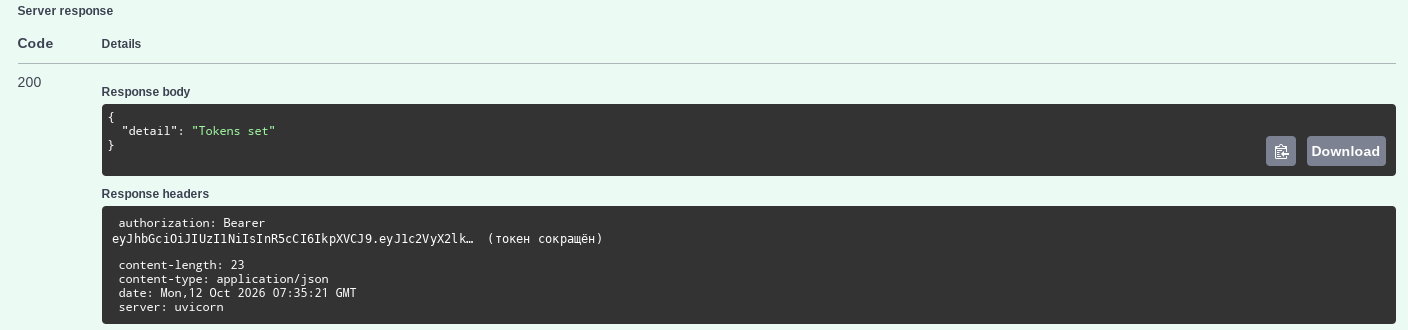
- Вход выдаёт пару токенов: короткий access и долгий refresh. Токены передаются в заголовке и в httpOnly-cookie, поэтому браузерный JavaScript не может их прочитать.
- Обновление access по refresh без повторного ввода пароля.
- Выход отзывает токены: они хранятся в Redis, и отозванный токен перестаёт работать сразу, а не когда истечёт его срок.
- Пароли хранятся только в виде хеша Argon2.
- Профиль пользователя: просмотр, изменение, смена пароля, удаление.
- Понятные ответы на ошибки: неверный пароль, занятый email, запрос без авторизации.
Технически: FastAPI, SQLAlchemy, PostgreSQL, Alembic, Redis, pwdlib (Argon2), Docker Compose, uv.
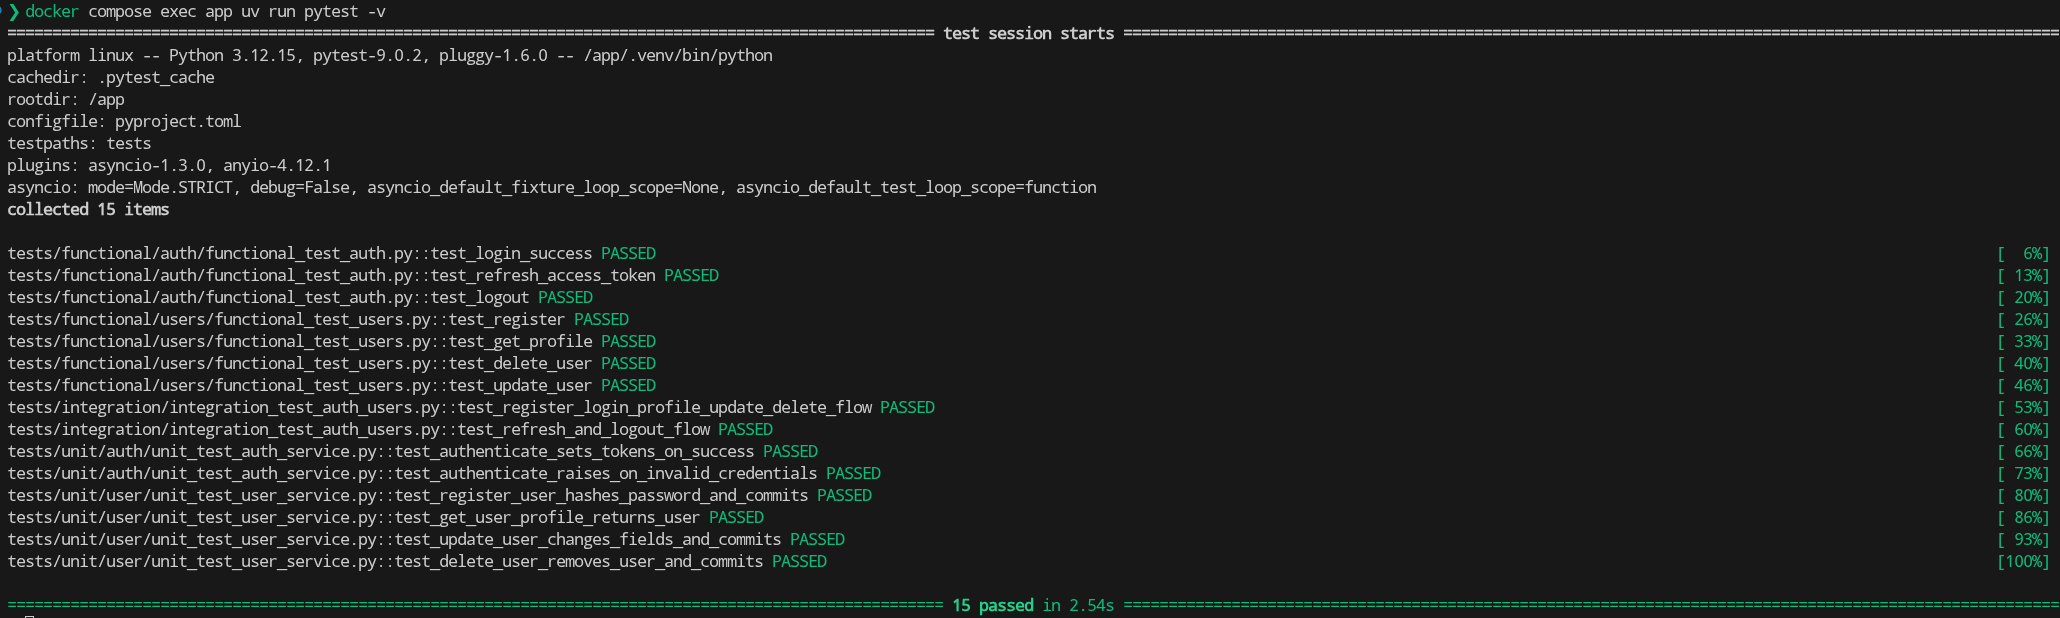
Сервис поднимается одной командой `docker compose up` вместе с PostgreSQL и Redis. 15 автотестов на трёх уровнях: модульные, функциональные по каждому эндпоинту и интеграционные сценарии целиком (регистрация, вход, профиль, обновление, удаление; обновление токена и выход). Все проходят за 2,5 секунды.