- Город
- Санкт-Петербург
- Опыт работы
- 9 лет
- На сайте с
- 2026 года
- Юридический статус
- Самозанятый
Компании требовалась полностью автономная ИТ-инфраструктура: сотрудники работают в офисе и удалённо, нужны общий файловый доступ, учётные записи, бухгалтерская система, корпоративная почта и удалённый доступ без аренды сторонних сервисов.
Спроектировала и развернула сеть и серверный сегмент под ключ.
Сеть:
— проектирование адресации и сегментация (VLAN) под офис, серверы и гостевой доступ;
— настройка коммутации и маршрутизации, DHCP и DNS;
— публикация сервисов наружу только по необходимым портам.
Серверы:
— установка и настройка Windows Server: роли каталога, файловый сервер с правами по группам;
— сервер 1С: развёртывание платформы, базы, регламент резервного копирования;
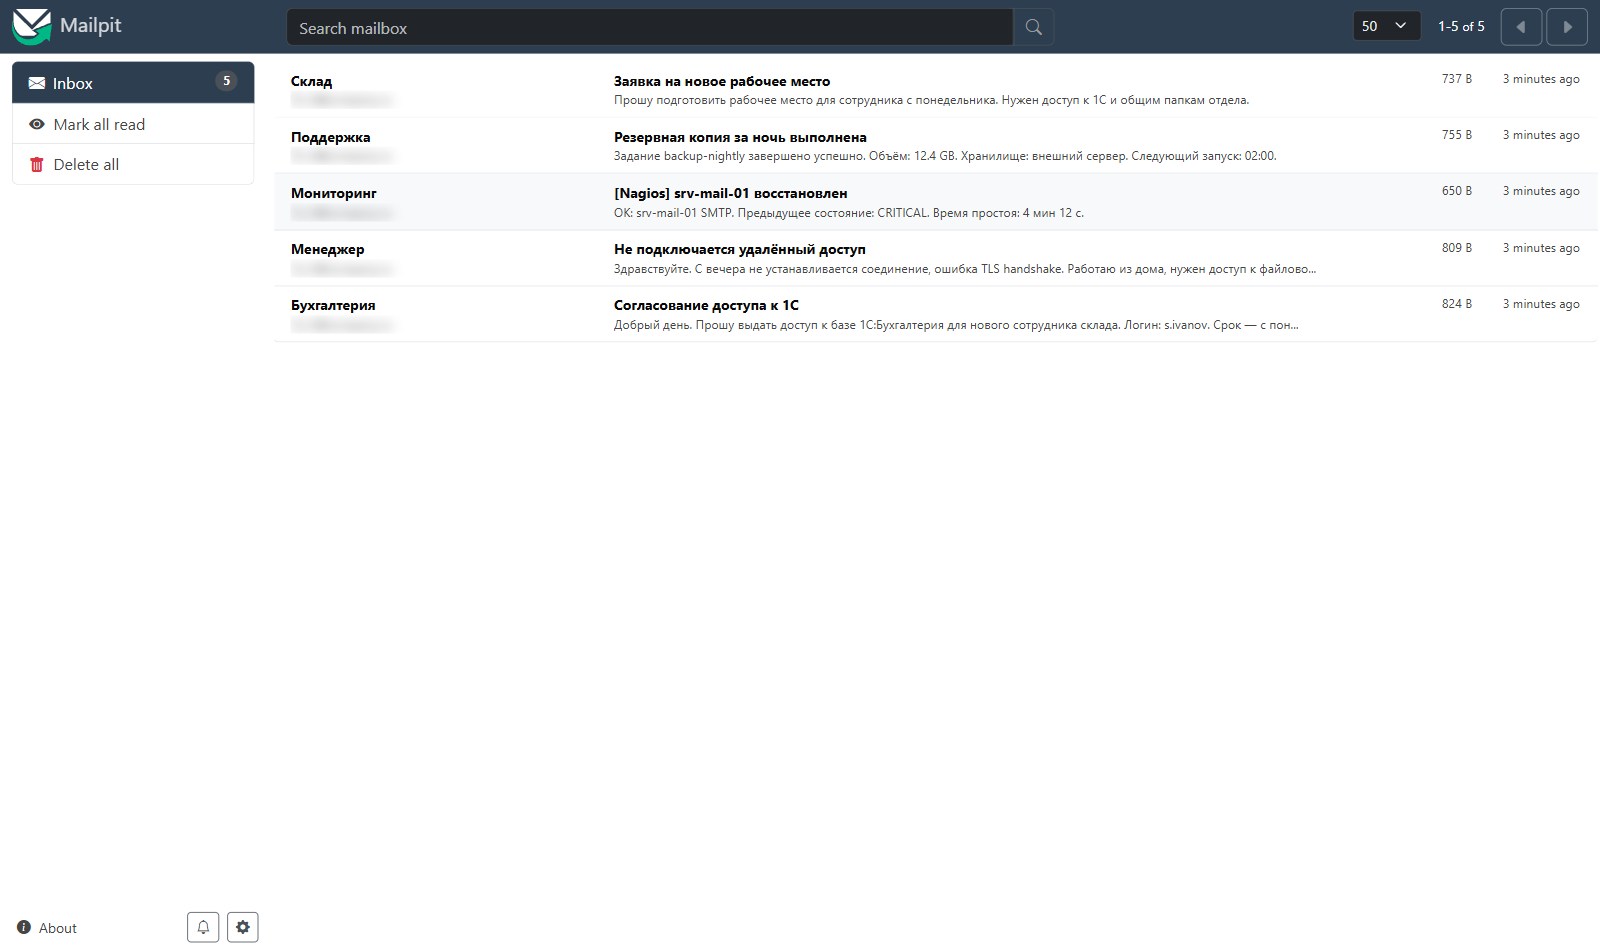
— корпоративный почтовый сервер: домены, ящики, антиспам, доступ по IMAP/SMTP.
Удалённый доступ:
— развёртывание OpenVPN: сертификаты, отдельный профиль на сотрудника;
— маршрутизация только нужных подсетей, отзыв доступа при увольнении;
— сотрудники подключаются из дома и работают с файлами и 1С как в офисе.
Мониторинг:
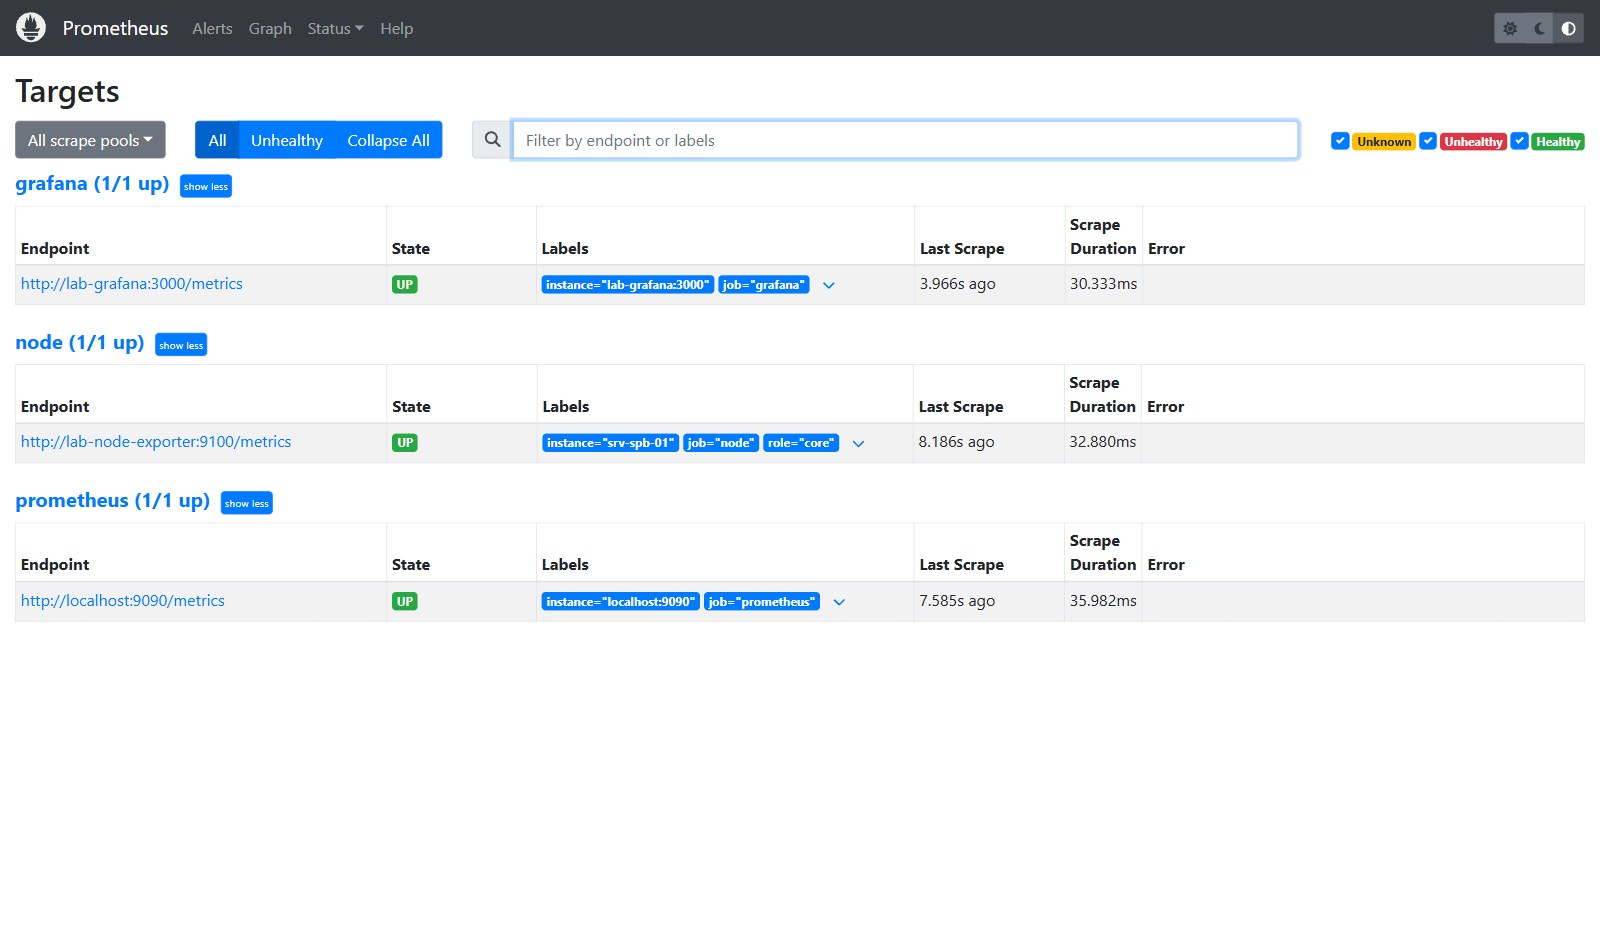
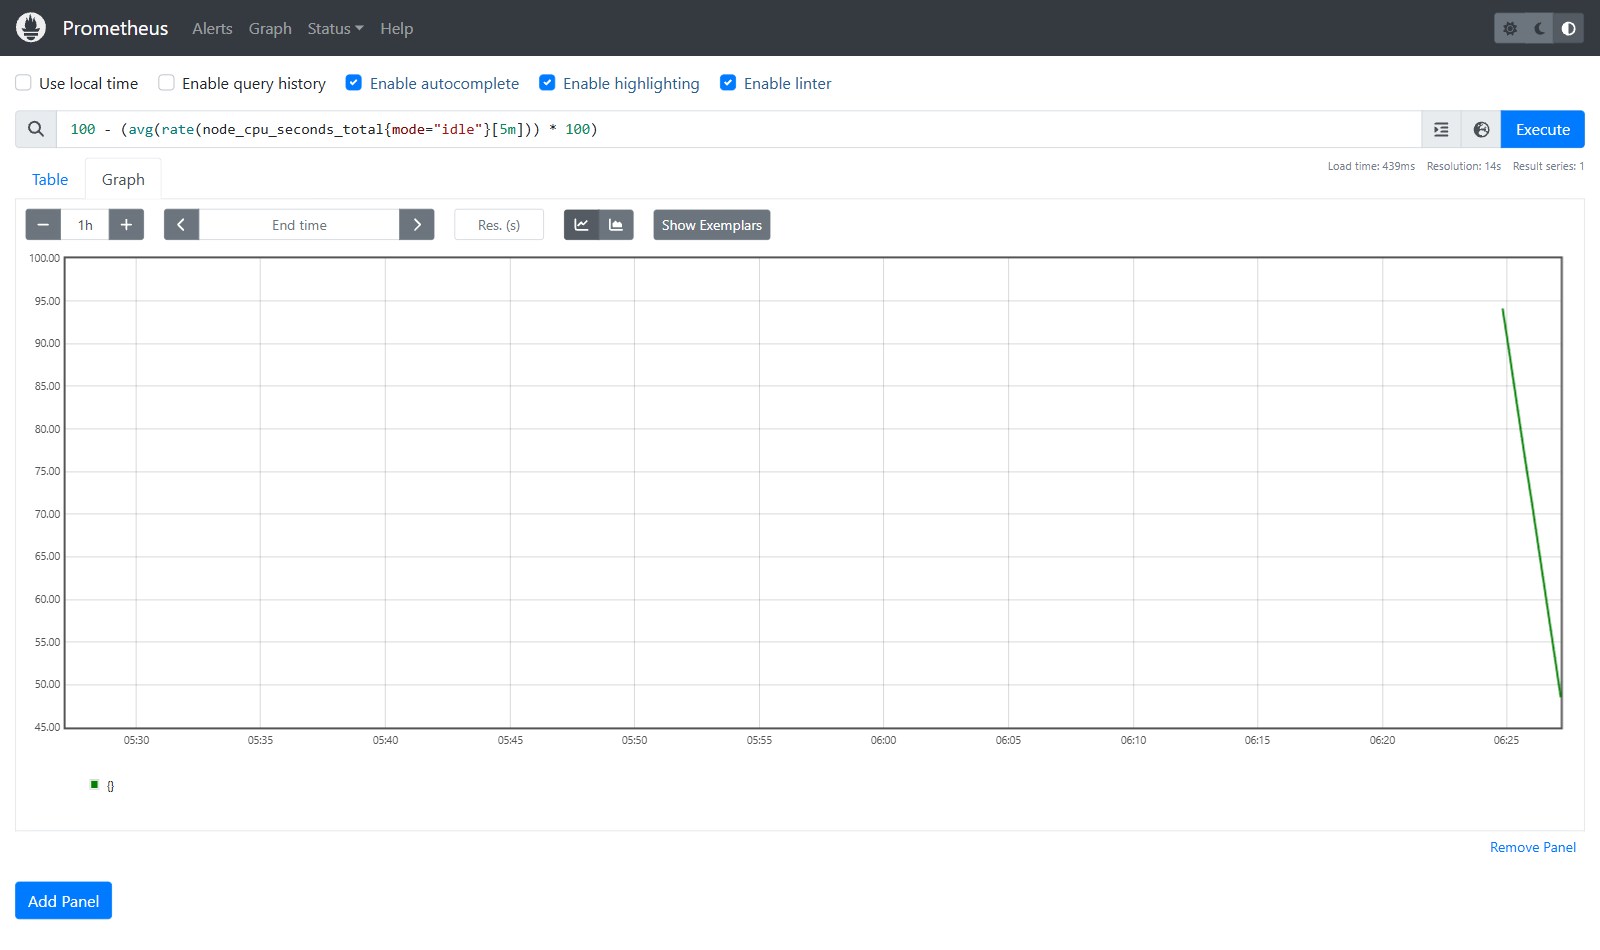
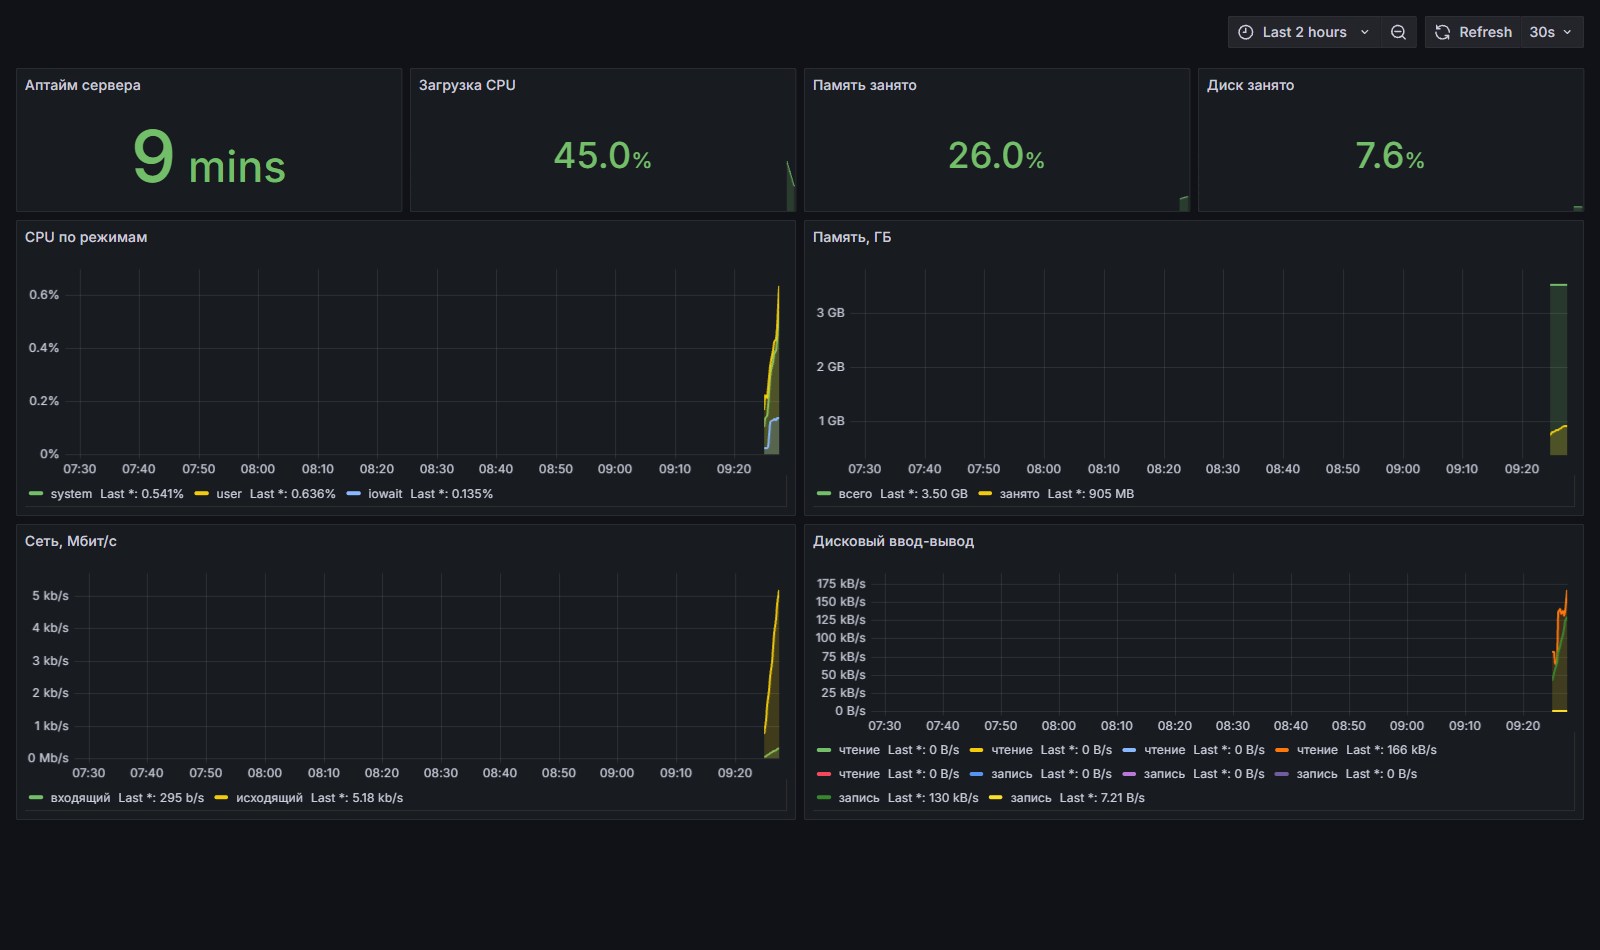
— Prometheus и Grafana: сбор метрик CPU, памяти, дисков, сети и ввода-вывода;
— дашборды по каждому серверу, пороги и алерты;
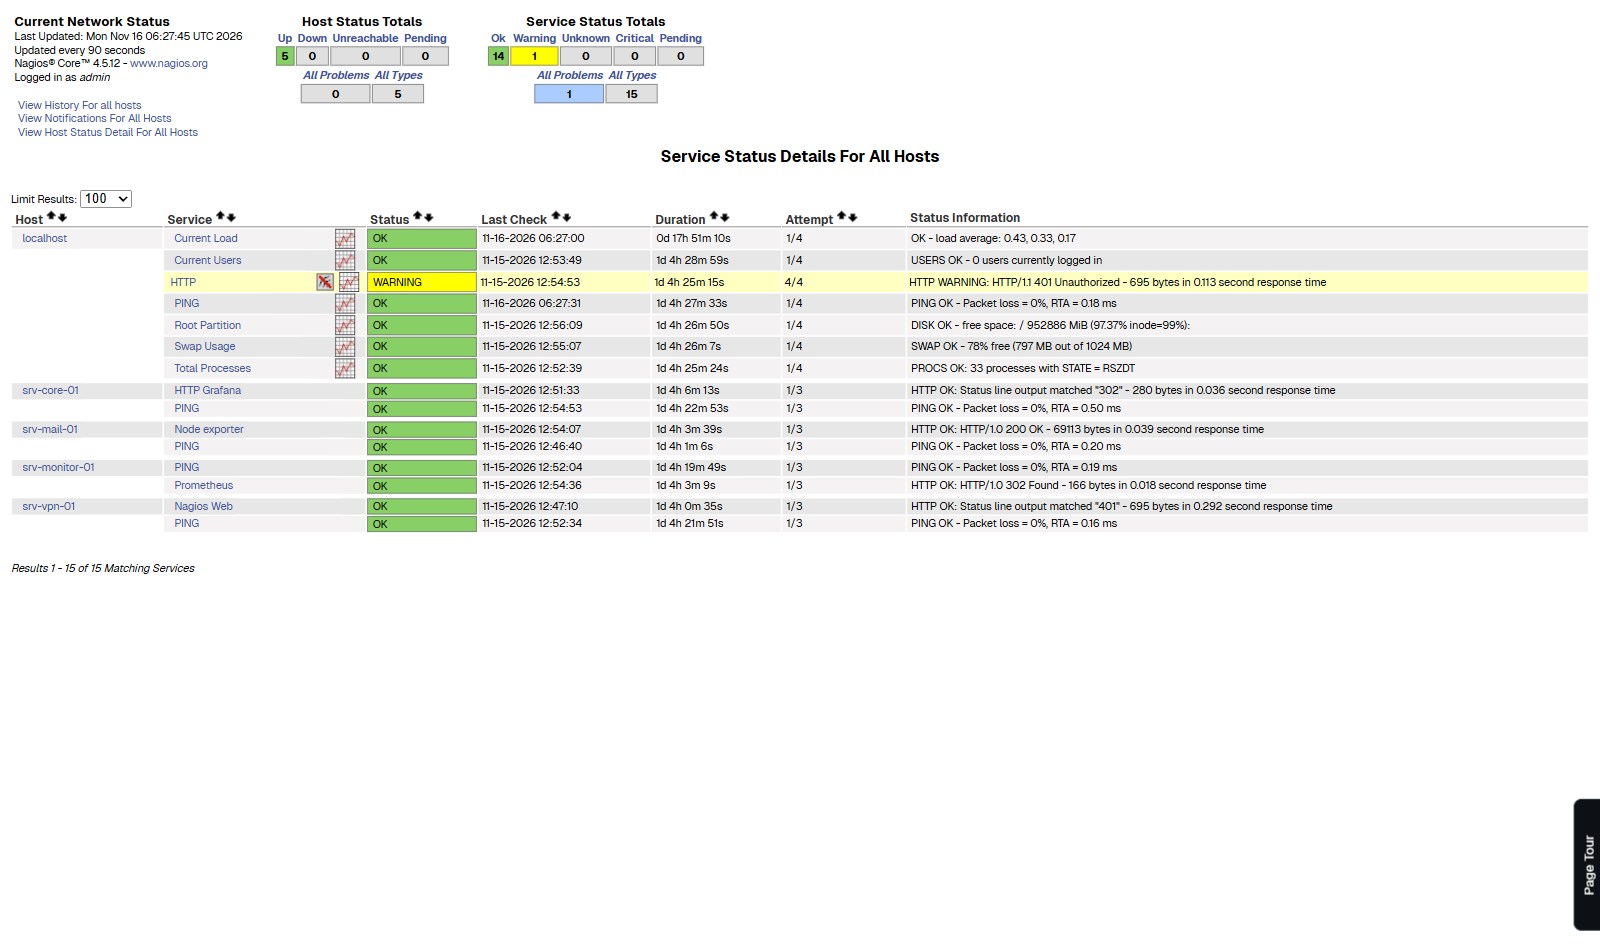
— Nagios: проверки доступности хостов и служб (ping, HTTP, SMTP), оповещение при падении;
— единая точка контроля вместо звонков «у нас ничего не работает».
Инфраструктура работает автономно: сотрудники подключаются удалённо и работают с общими файлами и 1С без сторонних облачных сервисов. Доступы выдаются и отзываются централизованно.
Мониторинг перевёл реакцию с жалоб пользователей на проактивные алерты: падение службы видно раньше, чем о нём сообщат.
Ведётся эксплуатационная документация: схемы сети, регламенты, инструкции по восстановлению.
Примечание: на скриншотах — тестовый стенд, собранный для демонстрации конфигурации. Рабочая система заказчика не публикуется по условиям конфиденциальности.