Бэкенд: боты, парсеры, интеграции, API, доработка чужого кода
- Город
- Москва
- Опыт работы
- 9 лет
- На сайте с
- 2026 года
- Юридический статус
- Самозанятый
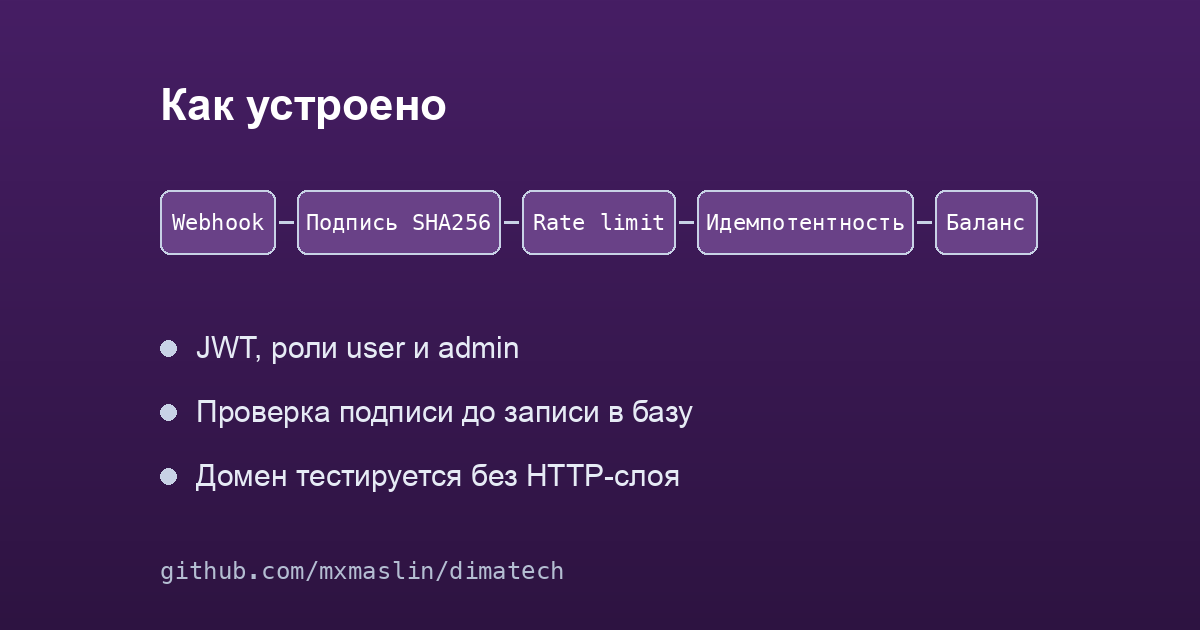
B2C-сервис со счетами пользователей: пользователь видит профиль, счета и историю платежей, администратор управляет аккаунтами, внешний провайдер присылает подписанные webhook'и о пополнениях. Требования: подпись проверяется до записи в БД, повторный webhook не зачисляет деньги дважды, эндпоинт защищён от перебора.
Асинхронный бэкенд на Sanic и SQLAlchemy 2.0. JWT с ролями user и admin. Webhook: проверка SHA256-подписи, идемпотентность по transaction_id, атомарное зачисление на баланс в одной транзакции, rate limit 10 запросов в минуту на IP. Use case'ы не зависят от фреймворка и тестируются отдельно от HTTP.
Поддельный или повторный webhook отбрасывается до касания базы. Домен и бизнес-логика покрыты тестами без поднятия сервера. Схема подходит для любого приёма событий от внешних систем: платёжки, службы доставки, телефония.